Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Softwareontwikkelaar en toepassingsbeveiliging
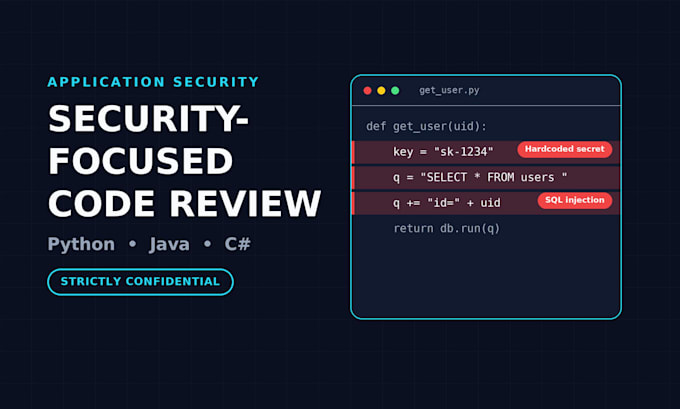
Is jouw code veilig? Ik help je potentiële beveiligingsproblemen te herkennen en de beveiliging van jouw applicatie te verbeteren.
Ik lever gerichte security reviews van broncode voor Python-, Java- en C#-toepassingen.
Wat ik kan controleren:
Wat je ontvangt:
Mijn doel is haalbare feedback te leveren die je begrijpt en kunt gebruiken om jouw code te verbeteren.
Voor het plaatsen van een bestelling:
Neem contact op met mij met jouw programmeertaal, context van het project, geschatte omvang van de broncode en de bestanden of componenten die je wilt laten beoordelen.
Jouw broncode wordt als vertrouwelijk behandeld en met zorg behandeld.

Ontwikkelingstechnologie:
Java
Expertise:
Schone code
•
Overige
Automatische vertaling
Welke programmeertalen ondersteunen jullie?
Python, Java en C#.
Naar welke soorten beveiligingsproblemen zoek je?
Afhankelijk van de context van jouw applicatie kan ik inputvalidatie, injectierisico’s, authenticatie en autorisatie-logica, het omgaan met gevoelige gegevens, onveilige coderingspatronen, foutafhandeling en andere relevante beveiligingszorgen beoordelen.
Wat krijg ik aan het einde van de review?
Je ontvangt een gestructureerd beoordelingsrapport met geïdentificeerde bevindingen, relevante codeverwijzingen, beschrijvingen, mogelijke impact, ernstinschattingen waar van toepassing en praktische remediatie-aanbevelingen. Gekleurde screenshots kunnen ook worden opgenomen als ze nuttig zijn.
Beoordeel je hele toepassingen of alleen specifieke bestanden?
De scope van de beoordeling hangt af van het gekozen package. Packages hebben limieten wat betreft relevante broncode en bestandens. Neem voor het plaatsen van een bestelling contact op om de scope te bevestigen.
Moet ik de broncode aanleveren?
Ja. Je moet de relevante broncodebestanden en eventuele benodigde technische context aanleveren.
Kun je code beoordelen die door AI is gegenereerd?
Ja. Door AI gegenereerde code kan worden beoordeeld met dezelfde security-gerichte aanpak als andere broncode. De beoordeling richt zich op potentiële beveiligingszwaktes, onveilige aannames en implementatieproblemen binnen de afgesproken scope.
Zal je de geïdentificeerde kwetsbaarheden oplossen?
Nee, de standaarddienst richt zich op het identificeren en toelichten van beveiligingsproblemen. Het implementeren van fixes is niet inbegrepen, hoewel voorbeelden van best practices in het rapport kunnen worden opgenomen.
Kun je garanderen dat mijn applicatie veilig is na de beoordeling?
Nee. Een broncodebeoordeling kent inherente beperkingen en kan niet garanderen dat alle kwetsbaarheden zijn geïdentificeerd of dat een applicatie volledig veilig is. De resultaten hangen af van de verstrekte code, context en scope van de beoordeling.
Gebruik je AI-tools om mijn broncode te analyseren of verwerken?
Ik dien jouw broncode niet in bij externe AI-tools of -diensten. Alle codebeoordelingen worden handmatig uitgevoerd, zodat jouw gesloten code niet aan derde partijen via mijn beoordelingsproces wordt blootgesteld. Jouw broncode blijft gedurende de beoordeling vertrouwelijk.