Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
AI Software Ontwikkelaar voor Web Apps, Automatisering en Code Audits
Krijg een duidelijk, geprioriteerd overzicht van veelvoorkomende risico's in de source code van je webapplicatie voordat je deze lanceert.
Ik voer één volledige statische Code Risk Scan uit van de ondersteunde tekstbestanden in je ingediende ZIP. Het is ontworpen voor TypeScript, JavaScript, React, Next.js, Node.js, SQL en Supabase projecten.
De scan beoordeelt indicatoren zoals blootgestelde geheimen, authenticatie, autorisatie, APIs, databases, afhankelijkheden, deployment configuratie, foutafhandeling, onderhoudbaarheid, toegankelijkheid, prestaties, testen, documentatie en gereedheid voor lancering.
Je ontvangt:
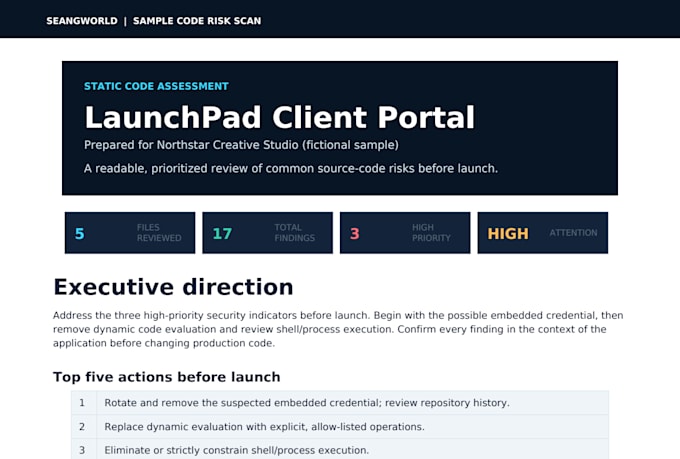
Verfijnd PDF-rapport
Samenvatting voor het management
Geprioriteerde bevindingen
Top vijf acties voor de lancering
Remediatie roadmap
CSV-issue tracker
Projectinventaris en verificatiechecklist
Scope: Eén ZIP tot 12 MB en 1.500 bestanden, binnen één dag geleverd.
Code wordt alleen als tekst verwerkt. Het wordt niet geïnstalleerd of uitgevoerd. Dit is geen penetratietest, live kwetsbaarheidstest, code reparatie of beveiligingscertificering. Revisies, fixes en her-scans zijn niet inbegrepen.


Testapplicatie:
Webapplicatie
Ontwikkelingstechnologie:
JavaScript
•
Node.js
•
React
•
SQL
•
TypeScript
Apparaat:
PC
•
Mac
Automatische vertaling
Welke soorten projecten kun je scannen?
Ik scan ondersteunde tekstbestanden van TypeScript, JavaScript, React, Next.js, Node.js, SQL en Supabase webapplicatieprojecten.
Zul je mijn applicatie installeren of uitvoeren?
Nee. Je source code wordt alleen als tekst verwerkt. Ik installeer geen dependencies, voer de applicatie niet uit en maak geen verbinding met je live systemen.
Wat zal ik ontvangen?
Je ontvangt een kant-en-klare pakket met een verfijnd PDF-rapport, geprioriteerde bevindingen, top vijf acties, remediatie roadmap, CSV tracker, projectinventaris en verificatiechecklist.
Is dit penetratietest of beveiligingscertificering?
Nee. Dit is statische source-code analyse. Het is geen penetratietest, live kwetsbaarheidstest, compliance verificatie of garantie dat elke issue wordt gedetecteerd.
Zijn fixes, revisies of her-scans inbegrepen?
Nee. Deze Gig omvat één scan van één ingediende ZIP. Code reparaties, revisies en scans van gecorrigeerde of vervangende bestanden vereisen een nieuwe bestelling.