Ik bouw en stem Splunk SIEM-detectieregels en correlatiezoekopdrachten af

Sommige informatie is automatisch vertaald.

Saoedi-Arabië

Ik spreek Arabisch, Engels

Cybersecurity-DefensExpert

Ik ben een Cyber Security Defense Expert met zeven jaar ervaring in managed security services in gereguleerde sectoren van Saudi-Arabië. Ik ben gespecialiseerd in threat-informed defense, detection en...
Over deze dienst

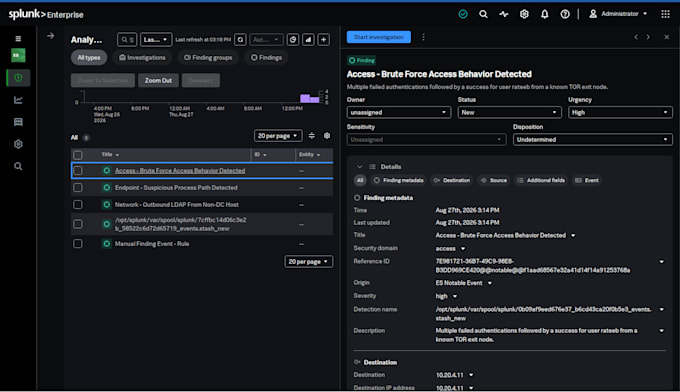
Ik ontwikkel Splunk-detectiecontent die reageert op echt doorgevershandelingen en in alle andere gevallen stil blijft.

Zeven jaar ervaring in security operations, waarvan het grootste deel in detection engineering. Ik heb correlatiezoekopdrachten geschreven en afgesteld in enterprise Splunk ES-omgevingen en meer dan 274 regels gekoppeld aan MITRE ATT&CK.

Wat je krijgt

  • Werkende SPL-geteste logica, geen pseudocode
  • Regels gekoppeld aan MITRE ATT&CK-technieken
  • Afstemming zodat jouw analisten niet verdrinken in valse positieven
  • Documentatie: wat elke regel detecteert, welke gegevensbronnen het nodig heeft, wat een true positive eruit ziet

Veelvoorkomende verzoeken die ik afhandel

  • Nieuwe detecties voor een specifieke dreiging of techniek
  • Het oplossen van luidruchtige regels die analisten zijn gaan negeren
  • Coverage-gap-analyse tegen MITRE ATT&CK
  • CIM-veld mapping en validatie van gegevensbronnen

Om te starten heb ik nodig

Je Splunk-versie, de indexes en sourcetypes in scope, welke gegevensbronnen zijn onboarded, en gesaniteerde voorbeeldgebeurtenissen. Geen productielogs, geen echte IP's of hostnamen.

Kijk je niet zeker wat je nodig hebt? Stuur me eerst een bericht en ik vertel je eerlijk of ik kan helpen.
Gerelateerde tags