Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Maakt ISO 27001 beveiligingsbeleid, risicoanalyses en GRC-documentatie
Ik help individuen, startups en kleine bedrijven om duidelijke, audit-klare beveiligingsdocumentatie op te stellen zonder de kosten van een volledig adviesbureau.
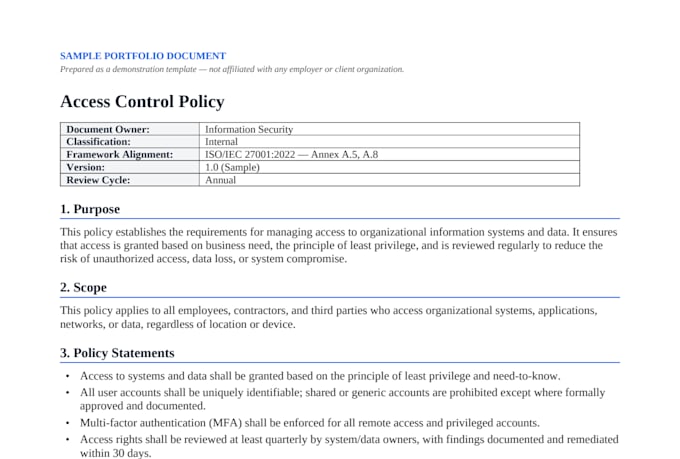
Als een Information Security professional die werkt in een overheidsbeveiligingsrol, heb ik praktische ervaring met het ontwikkelen van beleid dat aansluit bij ISO 27001, Threat Risk Assessments (TRAs), Business Impact Analyses (BIAs) en risicobeoordelingen van leveranciers/derden. Ik breng diezelfde nauwkeurigheid in elk project dat ik hier aanneem.
Waar ik mee kan helpen:
Elk resultaat wordt aangepast aan jouw organisatie, niet een generiek sjabloon met jouw naam erin geplakt. Ik stel vooraf een paar korte vragen om er zeker van te zijn dat de documentatie echt past bij hoe jouw bedrijf werkt.
Stuur me een bericht voordat je bestelt als je niet zeker weet welk pakket bij jouw behoeften past, of als je specifieke compliance-eisen hebt (SOC 2, PCI-DSS, enz.) waar ik van op de hoogte moet zijn.