Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD

Automatische vertaling
Je app heeft kwetsbaarheden. De meeste oprichters komen er pas achter als het te laat is.
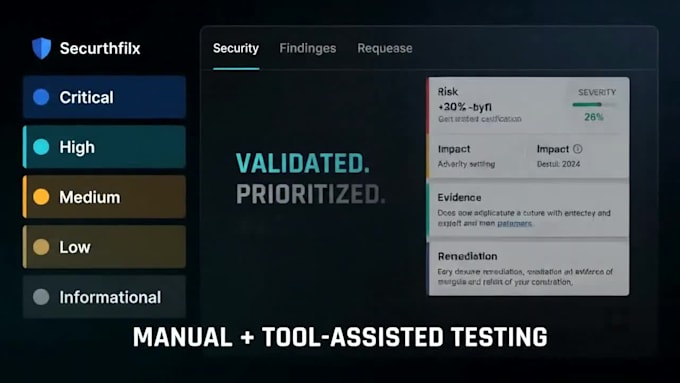
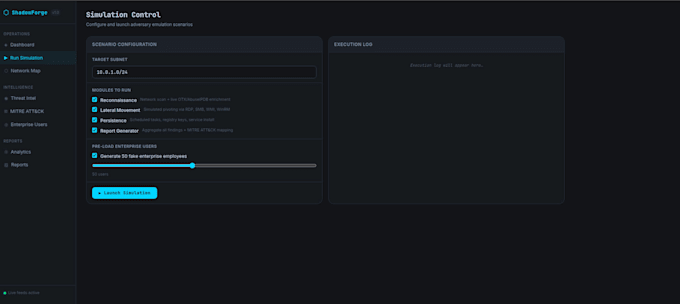
Ik bouw veilige, high-performance webapplicaties en ik hack er voor mijn werk in.
Als cybersecurity onderzoeker en full-stack ontwikkelaar bied ik wat de meeste freelancers niet kunnen: ik schrijf de code EN controleer deze op exploits. Dat betekent dat je een applicatie krijgt die vanaf dag één goed is opgebouwd, niet achteraf gepatcht na een inbraak.
Wat ik meebreng naar jouw project:
Wat ik lever:
Met wie ik werk:
Startups. SaaS oprichters. MKB. Agencies die white-label security werk nodig hebben. Als je serieus bent over het leveren van iets dat niet wordt afgebroken, laten we praten.
Niet de goedkoopste optie.
Penetration Tester Red, Blue and Purple Team Security
Talen
Automatische vertaling