Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD


Automatische vertaling
Loopt jouw API het risico data te lekken of gebruikers dingen te laten zien die ze niet mogen zien? Ontdek het voordat iemand anders het doet.
Ik test REST en GraphQL APIs op echte beveiligingszwakheden en lever een duidelijke rapportage waar jouw developers direct mee aan de slag kunnen.
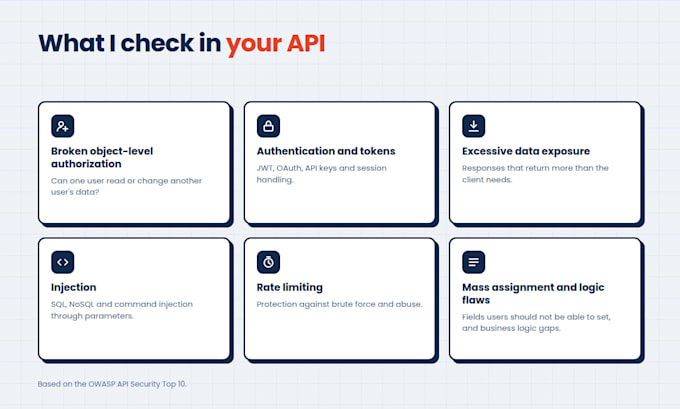
WAT IK CONTROLER
- Beschadigde objectniveau-autorisatie (kan één gebruiker bij data van een andere gebruiker komen?)
- Authenticatie en tokenbeheer (JWT, OAuth, API-sleutels)
- Overmatige blootstelling van data in responses
- Injectie-fouten (SQL, NoSQL, commando)
- Beperking van aantal verzoeken en brute-force-bescherming
- Massale toewijzing en logica-fouten
WAT JE KRIJGT
- PDF-rapport met bevindingen gerangschikt op ernst
- Stapsgewijze reproduceerbare stappen voor elk probleem
- Een uitleg in simpele taal over de oplossing
- Gratis retest nadat je de oplossingen hebt toegepast (Full en Deep pakketten)
HOE HET WERKT
1. Je stuurt API-documentatie (Postman-collectie, OpenAPI/Swagger-bestand of eindpuntenlijst) en testaccounts.
2. We stemmen de scope en de testperiode af.
3. Ik test met handmatige technieken en betrouwbare tools.
4. Je ontvangt het rapport en ik beantwoord je vragen.
Ik test alleen API's die jij bezit of waarvoor jij gemachtigd bent om te testen, bij voorkeur in een staging-omgeving. Jouw bevindingen blijven vertrouwelijk.
Stuur me een bericht voordat je bestelt voor grote of complexe API's.
Let erop dat het tegen het beleid van Fiverr voor freelancers is om thema's, templates of andere elementen in het geleverde werk op te nemen die inbreuk maken op de rechten van derden of toepasselijke wetten. Lees er meer over in onze Gids voor verantwoorde digitale creatie.
Cybersecurity Professional
Talen
Automatische vertaling