Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Netwerk Cloud Security Engineer, SOC Engineer, Ethical Hacker
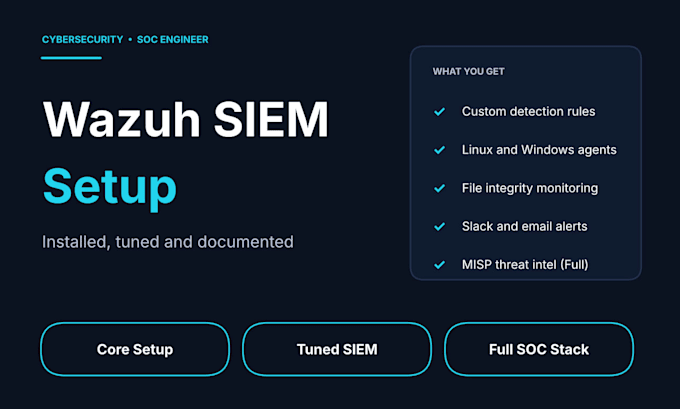
Zoek je een SIEM dat echt bruikbare meldingen oplevert? Ik ontwerp en beheer production SOCs voor mijn rekening, en ik zet Wazuh voor je op de juiste manier neer: geconfigureerd, afgestemd en gedocumenteerd.
WAT JE Krijgt
WAT IK VAN JOU GOED WIL HAVEN
Een Linux-server (Ubuntu of vergelijkbaar), externe toegang en een lijst van de systemen die je wilt laten monitoren.
HOE HET WERKT
Stuur me een bericht voordat je bestelt met jouw omgeving en doelen. Ik bevestig het juiste pakket en lever volgens planning met documentatie.
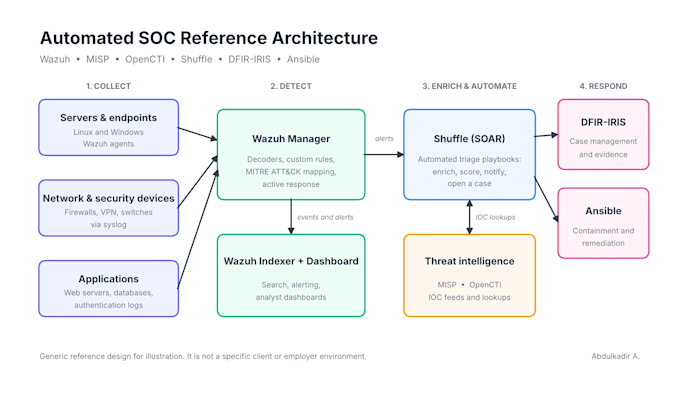
Volledige SOC-stack voegt firewall-logintegratie, MISP-threat intelligence en geautomatiseerde respons toe.
Server:
Virtual private server
•
Windows-server
•
Overige
Besturingssysteem:
Windows
•
Linux
Automatische vertaling
Welke systemen ondersteun je?
Ubuntu-, Debian- en RHEL-gebaseerde Linux-servers met agents voor Linux- en Windows-machines.
Heb je toegang nodig tot mijn systemen?
Alleen toegang tot de Wazuh-server en de machines met agents, via tijdelijke toegang die je daarna kunt intrekken. Geen wachtwoorden in de chat sturen.
Is dit continue monitoring?
Nee, deze gig is opzetten en overdracht. Stuur me een bericht als je doorlopende ondersteuning nodig hebt.