Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Netwerk Cloud Security Engineer, SOC Engineer, Ethical Hacker
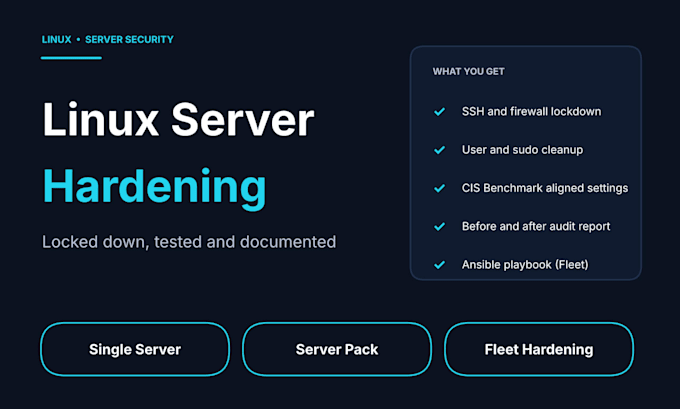
Draait jouw Linux-server op standaardinstellingen? Als SOC-engineer versterk ik servers, dus ik weet wat aanvallers als eerste proberen. Ik sluit jouw server af, controleer of er niets stukgaat en geef je een duidelijk voor-en-na-rapport.
WAT IK DOEN
ONDERSTEUNDE SYSTEMEN
Servers op basis van Ubuntu, Debian en RHEL (Rocky, AlmaLinux, CentOS).
HOE HET WERKT
Stuur me eerst een bericht met jouw setup. Ik werk in een onderhoudswindow of op een kopie zodat jouw services draaiend blijven, en ik leg elke wijziging uit.
Hogere pakketten voegen meer servers toe, een herbruikbaar Ansible-hardingsplaybook en een overdrachtsgesprek.
Server:
Virtual private server
•
Databaseserver
•
Webserver
•
Appserver
Besturingssysteem:
Linux
Automatische vertaling
Gaat hardening mijn services kapot maken?
Ik werk in een onderhoudsvenster of op een kopie, verander stap voor stap en test na elke wijziging. Als een verandering iets kan breken, vraag ik eerst toestemming.
Welke toegang heb je nodig?
SSH-toegang met sudo, gebruik tijdelijke inloggegevens of sleutels die je achteraf kunt intrekken. Nooit wachtwoorden in chat sturen.
Gegarandeer je dat mijn server veilig is?
Niemand kan dat garanderen. Je krijgt een geharde configuratie die de meest voorkomende aanvalspaden afsluit, plus een rapport waarin precies staat wat is gewijzigd.
