Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Geven geautomatiseerde scanners je een vals gevoel van veiligheid?
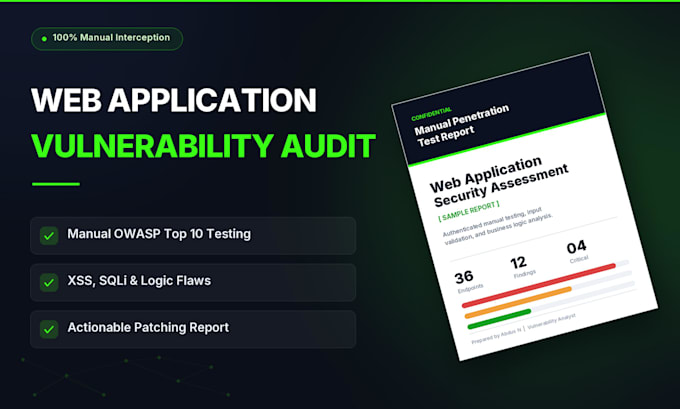
Veel kritieke webkwetsbaarheden zoals IDOR, chained XSS en complexe SQL-injecties worden gemist door geautomatiseerde bots. Als Cybersecurity Analist klik ik niet zomaar op "scan". Ik voer handmatige webapplicatie kwetsbaarheidsbeoordelingen uit om echte exploits in je bedrijfslogica te ontdekken.
Mijn methodologie:
Het resultaat: Je ontvangt een overzichtelijk, professioneel PDF met de scope, handmatig gevalideerde bevindingen inclusief visuele Proof of Concept (PoC) screenshots en concrete stappen voor herstel.
Opmerking: Dit is een geautoriseerde, legale en ethische beveiligingsbeoordeling. Ik vereis strikt schriftelijke toestemming en bewijs van domeineigendom voordat ik begin met testen.
Testapplicatie:
Webapplicatie
Ontwikkelingstechnologie:
C/C++
•
PHP
•
Python
•
SQL
Apparaat:
Linux
Automatische vertaling
Hoe verschilt dit van een geautomatiseerde scan?
Geautomatiseerde scanners kunnen bedrijfslogica niet begrijpen. Ik onderschep webverkeer handmatig om contextspecifieke fouten zoals IDOR of privilege escalation te vinden die bots gemakkelijk missen.
Stoord dit mijn live website?
Nee. Ik gebruik veilige, niet-destructieve testmethoden. Het is echter altijd aan te raden om een staging- of ontwikkelomgeving te gebruiken voor de meest grondige beoordeling.
