Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Webapplicatie Penetration Tester API Security Bug Bounty Hunter
Waarom zouden we samenwerken?
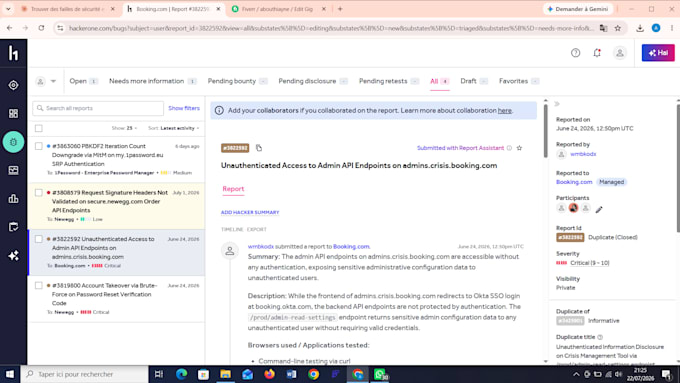
1. Ik ben een security researcher met geverifieerde rapporten op HackerOne voor Booking.com, Newegg en 1Password.
2. Ik test je applicatie handmatig alsof ik een echte aanvaller ben, niet alleen met geautomatiseerde scanners.
Stuur me de URL van je website en toestemming om te testen.
Ik lever je het volgende:
- Volledige security assessment van je webapplicatie
- API endpoint testing voor authenticatie- en toegangscontrolefouten
- Business logic kwetsbaarheidstesten
- Professioneel PDF-rapport met ernstbeoordelingen
- Stapsgewijze aanbevelingen voor herstel
Tools: Burp Suite, Kali Linux, handmatige testing.
Als je vragen hebt, neem dan gerust contact met me op voordat je bestelt.

Automatische vertaling
Wat heb je van mij nodig om te beginnen met testen?
Ik heb de URL van je applicatie nodig, testaccountgegevens indien van toepassing, en schriftelijke toestemming om de security test uit te voeren.
Zorgt jouw testing voor schade aan mijn website of data?
Nee. Ik gebruik niet-destructieve testmethoden. Ik identificeer kwetsbaarheden en documenteer ze zonder schade aan je applicatie of data te veroorzaken.
Wat krijg ik uiteindelijk?
Een professioneel PDF-rapport met alle gevonden kwetsbaarheden, ernstbeoordelingen, screenshots als bewijs en stapsgewijze instructies om elk probleem op te lossen.
Hoe lang duurt de security test?
Een basis scan duurt 3 dagen, een volledige audit 7 dagen, en een diepgaande penetratietest 14 dagen, afhankelijk van de grootte van je applicatie.