Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Cloud Security Architect en Compliance Lead
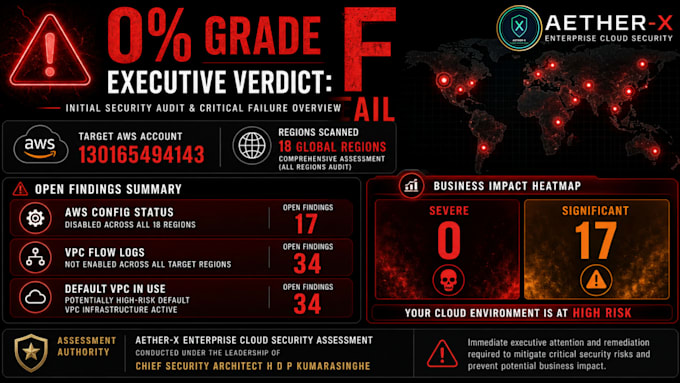
Verborgen kritieke misconfiguraties in je multi-region AWS cloud omgeving?
In complexe cloud setups blijven grote beveiligingsblinde vlekken bestaan bij enkel-regio scans. Ik bied enterprise-grade, multi-region AWS security audits die gericht zijn op het identificeren van kwetsbaarheden, het waarborgen van strikte naleving van regelgeving en het leveren van concrete stappen voor herstel voordat aanvallers ze kunnen uitbuiten.
Of je nu actief bent in een paar regio's of in meer dan 18 wereldwijde AWS regio's, deze beoordeling dekt je hele cloud footprint.
Wat je krijgt in het auditdossier:
_yllyrc.jpg)
_jdwnja.jpg)
Cloudprovider:
Amazon Web Services
Expertise:
Installatie
•
Debuggen
•
Configuratie
•
Prestaties
•
Overige
Cloud computing resource:
ELB
•
Route53
•
VPC
•
Beveiligingsgroepen
•
DNS
Automatische vertaling
Hoe geef ik toegang om de AWS security audit veilig uit te voeren?
Je geeft tijdelijke, alleen-lezen IAM-gegevens of implementeert een AWS CloudFormation stack met SecurityAudit policy toegang. Dit garandeert nul risico voor productieomgevingen en volledige read-only veiligheid.
Wat is inbegrepen in het CLI Remediation Script dossier?
Je ontvangt kant-en-klare AWS CLI-commando's die specifiek zijn afgestemd op het oplossen van de kwetsbaarheden in jouw omgeving. Jouw engineeringteam kan ze direct bekijken en uitvoeren.
Welke AWS compliance standaarden worden in het rapport behandeld?
Afhankelijk van je pakket worden de bevindingen direct gekoppeld aan belangrijke beveiligingskaders, waaronder CIS Benchmarks, NIST 800-53, PCI-DSS en ISO 27001 standaarden.
Hoe werkt de verificatie van het SHA-256 Grade Certificaat?
Premium bestellingen bevatten een officieel auditcertificaat met een unieke cryptografische SHA-256 hash en een live verificatie-URL voor jouw stakeholders, auditors en klanten.