Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Cloud Security Architect met focus op AWS en de Cloudflare-edge
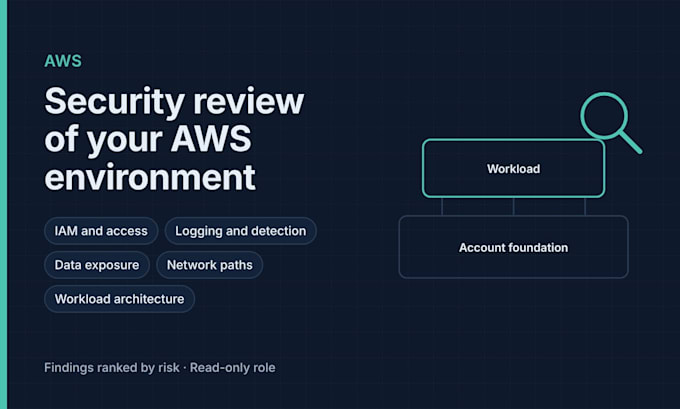
Een beveiligingsbeoordeling van jouw AWS-omgeving door een AWS-gecertificeerde security architect, verdeeld over twee lagen.
Basis van het account, gemeenschappelijk voor elk bedrijf: root- en IAM-toegang, MFA en SSO, CloudTrail en Config, GuardDuty en Security Hub, publieke S3 en snapshot-exposure, standaardversleuteling, netwerkinstellingen en organizatierichtlijnen.
Workload, specifiek voor jouw applicatie: hoe jouw services, data, netwerkpaden, geheimen en IAM-rollen samenkomen en waar een aanvaller binnen zou kunnen komen.
Wat je krijgt: een rapport met een één-pagina samenvatting, bevindingen gerangschikt op risico en zakelijke impact, en duidelijke stappen om ze op te lossen. Ik gebruik een read-only rol die je op elk moment kunt verwijderen.
Welke pakket? Tel jouw AWS-accounts en de applicaties die je wilt laten beoordelen. Een grote account die meerdere applicaties beheert, telt als één account plus meerdere workloads.
Niet inbegrepen: wijzigingen aan jouw omgeving (zie mijn hardening Gigs), penetratietesten, beoordeling van applicatiecode.
Cloudprovider:
Amazon Web Services
Expertise:
Installatie
•
Backup
•
Debuggen
•
Ontwikkeling
•
Configuratie
Cloud computing resource:
ELB
•
Route53
•
VPC
•
Beveiligingsgroepen
•
DNS
Automatische vertaling
Wat krijg ik precies?
Een PDF-rapport: een samenvatting op één pagina in alledaags Engels, daarna elke bevinding met het bijbehorende risiconiveau, wat het voor jouw bedrijf betekent en hoe je het kunt oplossen. Een hardening-rapport bevat ook een changelog waarin elke wijziging en hoe je deze kunt ongedaan maken staat.
Welke toegang heb je nodig en is dat veilig?
Alleen-leestoegang voor audits, gemaakt met stapsgewijze instructies die ik je stuur. Ik vraag nooit om wachtwoorden, root-toegang of persoonlijke inloggegevens, en je kunt mijn toegang verwijderen zodra het werk is afgerond.
Welk pakket moet ik kiezen?
AWS: tel je accounts en de applicaties in scope. Als je het niet zeker weet, stuur me een bericht en ik raad een optie aan.
Zorgt dit voor downtime?
Audits zijn alleen-lezen en veranderen niets. Voor hardening stemmen we elke wijziging eerst af met jou en voeren deze in fasen uit, en alles wat echte gebruikers kan blokkeren wordt geleidelijk geïntroduceerd.
Wanneer gaat de levertijd in?
Wanneer jouw vereisten en toegang aanwezig zijn. Als toegang vertraging heeft, vraag ik om een korte verlenging in plaats van het werk te forceren.
Doe je aan penetratietests?
Nee. Ik beoordeel en verbeter configuratie en architectuur. Ik val jouw systemen niet aan of exploit die niet.
Kunt u de gevonden problemen oplossen?
Ja, via mijn hardening gigs. Als je hardening binnen 30 dagen na een audit bestelt, crediteer ik de helft van de auditaanbieding via een aangepaste offerte.
Hoe ga je om met mijn data?
Ik lees alleen de configuratie, kopieer nooit jouw bedrijfsdata, bewaar bevindingen versleuteld en verwijder ze 30 dagen na levering. Ik kan een redelijke NDA tekenen.
Kun je helpen bij een actieve beveiligingsincident?
Stuur me eerst een bericht. Of ik kan helpen hangt af van de situatie en mijn beschikbaarheid, dus ik kan geen responsetijden voor incidenten garanderen.
Biedt u doorlopende ondersteuning?
Ja. Na een eerste project kan ik een maandelijkse regeling aanbieden voor configuratiebeoordelingen en vragen naarmaat je setup verandert.
