Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr

Automatische vertaling
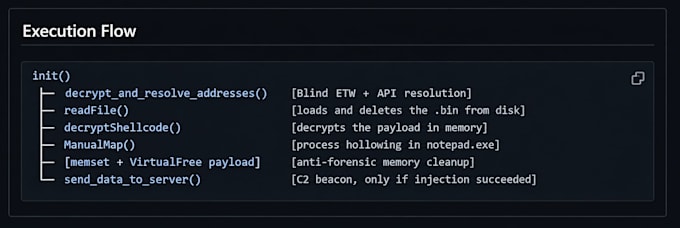
Heb je een verdacht bestand op je systeem of netwerk ontdekt? Ik voer forensisch onderzoek uit naar Windows malware, waarbij ik het gedrag, de persistentiemechanismen, capaciteiten en indicatoren van compromittering (IOCs) identificeer die je kunt gebruiken om je omgeving te beschermen.
Ik werk met echte samples in een geïsoleerde, gecontroleerde omgeving, volgens forensische procedures die de integriteit van het bewijs garanderen.
Wat ik aanbied:
Talen
Automatische vertaling
Automatische vertaling
Hoe stuur ik je het sample?
Gebruik een ZIP-bestand met wachtwoordbeveiliging en deel het wachtwoord apart. Ik geef instructies voor een veilige upload.
Analyseer je ransomware?
Ja, maar ik decodeer geen bestanden. Ik focus op gedrag en IOCs.
Kun je me vertellen of mijn systeem geïnfecteerd is?
Ik analyseer het sample, niet je systeem. Maar ik kan wel advies geven over containment.
Is het rapport bruikbaar voor juridische doeleinden?
Ik volg forensische methodologie, maar ik ben geen gecertificeerd jurist. Het rapport is technisch van aard.
Pas je malware aan?
Nee. Ik analyseer het alleen defensief.
