Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD

Automatische vertaling
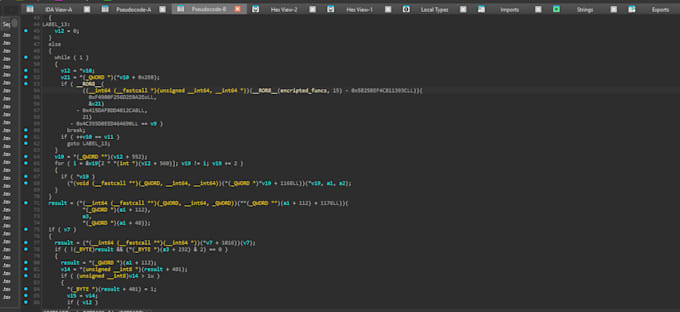
Heb je een Windows-binary zonder broncode en wil je begrijpen wat het doet, hoe het werkt, of of het kwetsbaarheden bevat? Ik voer statische en dynamische analyse uit van uitvoerbare bestanden, DLLs, services en drivers, en lever een duidelijk technisch rapport met bevindingen, uitvoeringsstroom en aanbevelingen.
Mijn specialiteit is het analyseren van native Windows-componenten: kernel-mode drivers, privileged services, obfuscated of packed code. Ik werk regelmatig met IDA Pro, Ghidra, WinDbg en x64dbg.
Wat de service omvat:
Talen
Automatische vertaling
Automatische vertaling
Wat heb je van me nodig?
Het binaire bestand, een korte beschrijving van wat je weet, en de specifieke vragen die je beantwoord wilt zien.
Kun je een driver analyseren?
Ja, ik kan ook werken met kernel mode drivers
Bied je een PoC aan?
Alleen in Premium als een kwetsbaarheid wordt bevestigd en exploiteerbaar is.
Is de analyse vertrouwelijk?
Ja, ik kan een NDA ondertekenen voordat ik begin.
