Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Automatische vertaling
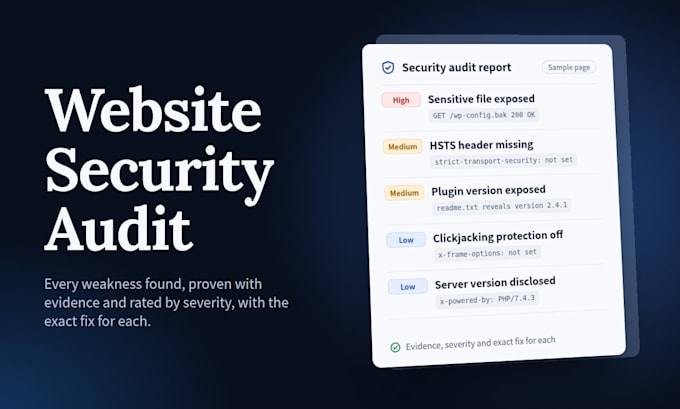
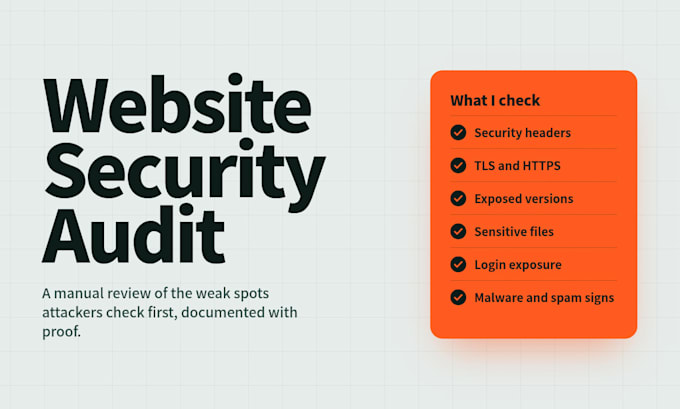
Beveiligingsgaten op een website van een klein bedrijf zijn meestal onzichtbaar - tot de dag dat ze het wél zijn: een gehackte homepage, een Google-waarschuwing "this site may be hacked", of klantgegevens die blootliggen. Ik voer professionele, externe-security-audits uit voor WordPress, WooCommerce en maatwerkwebsites. Ik controleer de dingen waar aanvallers meteen naar kijken: beveiligingsheaders, TLS/HTTPS-configuratie, blootgestelde software- en plug-in-versies, publiek zichtbare gevoelige bestanden, exposure van de inlogpagina en tekenen van bestaande malware of spaminjectie. Elke bevinding wordt gedocumenteerd met bewijs en geclassificeerd op ernst, zodat jij precies weet wat er aan de hand is, hoe ernstig het is en wat de oplossing is. WAT IK CONTROLER - Beveiligingsheaders (HSTS, CSP, X-Frame-Options, X-Content-Type-Options) - TLS/HTTPS-configuratie en redirects - Blootstelling van software-, thema- en plug-in-versies - Publiek toegankelijke gevoelige bestanden en admin/inlog-exposure - Zichtbare tekenen van malware, geïnjecteerde spam of defacement - WordPress-hardening-tekorten. EERLIJKE TOELICHTING - GELIEVE TE LEZEN - Ik controleer uitsluitend websites die JIJ bezit of beheert met jouw toestemming. Je wordt gevraagd dit vooraf te bevestigen voordat het werk begint. Een audit verkleint het risico aanzienlijk, maar geen enkele professionele auditor kan garanderen dat een site nooit gehackt zal worden.
Let erop dat het tegen het beleid van Fiverr voor freelancers is om thema's, templates of andere elementen in het geleverde werk op te nemen die inbreuk maken op de rechten van derden of toepasselijke wetten. Lees er meer over in onze Gids voor verantwoorde digitale creatie.
Website Accessibility and Security Specialist also Baby Name Researcher
Talen
Automatische vertaling
Automatische vertaling
Q: Is dit legaal? Zal de audit mijn website schaad doen of vertragen?
A: Ja, het is legaal - en veilig. De checks zijn extern en niet-intrusief, dezelfde informatie die de browser van elke bezoeker ontvangt. Ik werk alleen aan websites die de koper bezit of waarvoor hij/zij gemachtigd is te beheren, en dat bevestig ik eerst samen met jou.
Q: Heb je mijn wachtwoorden nodig?
A: Niet voor de Snapshot of Full Audit - die zijn externe checks. Voor Audit + Fix wordt toegang veilig geregeld NA het starten van de bestelling: een tijdelijk admin-login dat jij aanmaakt en kunt verwijderen zodra we klaar zijn. Stuur nooit wachtwoorden in de pre-order chat.
Q: Kun je garanderen dat mijn site nooit gehackt zal worden?
A: Nee - en je moet ook niemand vertrouwen die dit belooft. Wat ik doe, is de gedocumenteerde zwakke plekken die aanvallers écht gebruiken verwijderen, daarna bewijs ik het met een hercontrole en een datumrapport.
Q: Is mijn site al gehackt. Kun je helpen?
A: Stuur me eerst een bericht en beschrijf de symptomen (vreemde pagina’s, waarschuwingen, host-e-mails). De cleanup-scope hangt af van de infectie; Audit + Fix is meestal het startpunt, bij ernstige gevallen kan een aangepaste offerte nodig zijn voordat je bestelt.
Q: Wat krijg ik precies?
A: Een gedateerd, schriftelijk rapport: elke gevonden kwestie, het bewijs, een ernstwaardering en de exacte oplossing. Bij Audit + Fix ontvang je bovendien een voor/na-rapport na de hercontrole.