Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
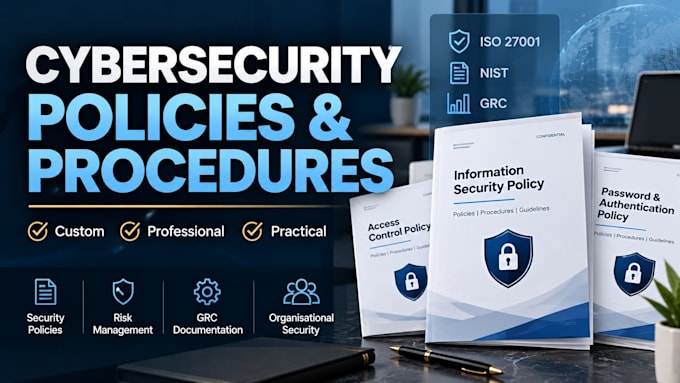
Cybersecurity GRC en beveiligingsdocumentatie
Ik maak duidelijke, praktische cybersecurity-beleidslijnen en procedures die zijn afgestemd op jouw organisatie, de sector en afgesproken eisen.
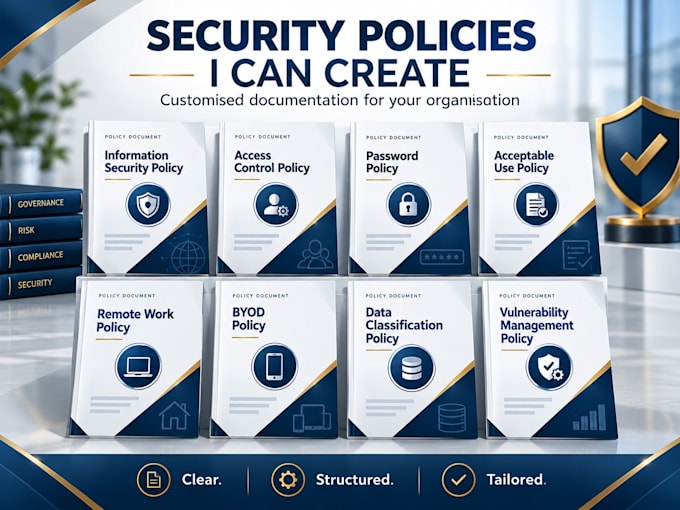
Documenten kunnen onder meer bevatten:
Informatiebeveiligingsbeleid
Aanvaardbaar gebruik beleid
Toegangsbeveiligingsbeleid
Wachtwoordbeleid
Beleid voor werken op afstand
BYOD-beleid
Gegevensclassificatiebeleid
Back-up en herstelbeleid
Beleid voor kwetsbaarheidsbeheer
Wijzigingsbeheerbeleid
Elk document kan doel en reikwijdte, rollen en verantwoordelijkheden, beleidsvereisten, beoordelingssecties en praktische implementatie-instructies bevatten.
Pakketten:
Basic: 1 standaard cybersecurity-beleid op maat.
Standard: tot 3 op maat gemaakte beveiligingsbeleidsregels.
Premium: tot 5 op maat gemaakte beleidsregels met implementatie-instructies en afstemming op ISO 27001 of NIST waar relevant.
Je ontvangt professioneel gestructureerde, bewerkbare DOCX- en PDF-bestanden.
Stuur me een bericht voordat je bestelt als je documentatie op framework-niveau, meerdere gerelateerde beleidsregels of een aangepaste scope nodig hebt.
Deze dienst biedt ondersteuning bij cybersecurity-documentatie en vormt geen juridisch advies, erkende certificering of een onafhankelijke nalevingsaudit.


Automatische vertaling
Kun je een policy voor mijn specifieke organisatie maken?
Ja. Ik pas het document aan op basis van het type organisatie, sector, werkomgeving, beveiligingsvereisten en de informatie die je aanlevert.
Kun je beleidslijnen afstemmen op ISO 27001 of NIST?
Ja. Relevante beleidslijnen kunnen gestructureerd worden met verwijzing naar ISO 27001 of NIST-eisen. Dit vormt geen certificering of geaccrediteerd naleving-audit.
Welke bestandsformaten zal ik ontvangen?
Je ontvangt een bewerkbaar DOCX-bestand en een PDF-versie van de voltooide documentatie.
Kan ik een cybersecurity-beleidslijn aanvragen die niet op de lijst staat?
Ja. Stuur me de naam van het beleid en de vereisten voordat je bestelt, dan laat ik bevestigen of het binnen de Gig-scope past.
Bied je juridisch advies of garandeer je naleving?
Nee. Deze dienst biedt ondersteuning bij cybersecurity-documentatie. Het geeft geen juridisch advies, geen certificering en geen garantie voor naleving van regelgeving.