Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Zet ruwe log data om in duidelijke, bruikbare SPL zoekopdrachten.
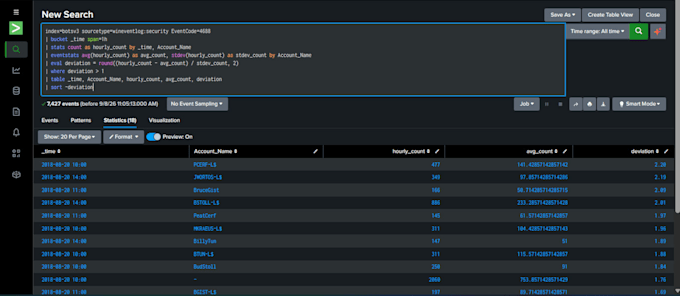
Ik schrijf en optimaliseer Splunk SPL queries om je te helpen zoeken, filteren en inzicht krijgen in grote hoeveelheden log data, of dat nu is door een grote dataset te beperken tot specifieke gebeurtenissen, belangrijke velden te extraheren of een herbruikbare zoekopdracht te maken voor voortdurende monitoring.
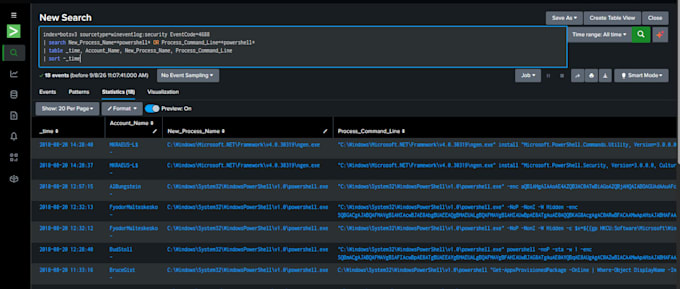
Voorbeeld van mijn werk: Met Windows Security event logs heb ik een zoekopdracht gemaakt om verdachte PowerShell-activiteit op te sporen, door procesuitvoeringsgebeurtenissen te tonen met gecodeerde of verborgen-venster vlaggen, een veelgebruikte techniek om kwaadaardige activiteit te verbergen. Het leverde 18 relevante gebeurtenissen op uit duizenden, precies wat onderzocht moet worden.
Wat ik kan doen:
Voor je bestelt, zorg dat je klaar hebt:
Laten we je logs omzetten in antwoorden.
Automatische vertaling
Moet ik je toegang geven tot mijn Splunk-instantie?
Ja, of je kunt voorbeeld/export log data sturen
Met welke logbronnen kan je werken?
De meeste standaard logs worden ingeladen in Splunk, zoals security logs, systeemgebeurtenissen, procesactiviteit, netwerklogs en meer
Werkt de zoekopdracht op lange termijn of is het eenmalig?
Standaard en Premium queries zijn ontworpen om herbruikbaar te zijn, niet slechts een eenmalige oplossing.
Kun je zoekopdrachten maken voor threat hunting, niet alleen basisfiltering?
Ja, ik kan zoekopdrachten bouwen rond specifieke indicatoren, patronen of verdacht gedrag, zoals het PowerShell-voorbeeld in mijn dienst.