Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD

Automatische vertaling
Node.js en Express API beveiligingsversterking: security headers, rate limiting, CORS en een OWASP ZAP kwetsbaarheidsscan voor en na.
De meeste Node apps worden zonder security headers, zonder rate limits en met open CORS geleverd. Dit wordt pas zichtbaar als iemand je login bruteert of je API uitbuit. Ik sluit die gaten en bewijs het met een scan.
WAT IK DOE
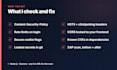
- Security headers met helmet: CSP, HSTS, bescherming tegen framing en sniffing
- Een Content-Security-Policy die je app niet breekt
- Rate limiting, strenger bij login en registratie
- CORS beperkt tot je echte frontend
- Cookie flags: HttpOnly, Secure, SameSite
- Dependency audit voor bekende CVE's
- OWASP ZAP baseline scan van je live site
WAT JE KRIJGT
- Fixes die in je repo worden doorgevoerd
- Een rapport in gewone taal over wat blootlag en wat is aangepast
PORTFOLIO: GameVerse's Express API draait helmet met een aangepaste CSP, globale en login-specifieke rate limits, en een ZAP scan bij elke deployment.
Stuur me je URL. Ik vertel je wat ik zie voordat je bestelt.
Let erop dat het tegen het beleid van Fiverr voor freelancers is om thema's, templates of andere elementen in het geleverde werk op te nemen die inbreuk maken op de rechten van derden of toepasselijke wetten. Lees er meer over in onze Gids voor verantwoorde digitale creatie.
Reliable Web Development and Cybersecurity Support for Your Projects
Talen
Automatische vertaling
Automatische vertaling
Is dit een pentest?
Nee. Het is geautomatiseerde scanning plus het dichten van veelvoorkomende gaten. Een echte pentest is handmatig en veel duurder, en ik ga dit niet als een pentest presenteren.
Zorgt een CSP dat mijn site kapot gaat?
Een onzorgvuldige wel. Ik begin in report-only modus, los de problemen op die het aangeeft, en zet het daarna in enforcement, zodat er niets kapot gaat in productie.
Mijn app is geen Express. Kan je nog steeds helpen?
De Basic scan werkt op elke website. De fixes zijn voor Node en Express. Voor Django, FastAPI of Next.js, stuur me eerst een bericht.
Kan je er ook Cloudflare voor zetten?
Ja. Voeg de Cloudflare WAF extra toe: ik zet de WAF en SSL op, en sluit je server zodat hij alleen verkeer van Cloudflare accepteert, waardoor je origin IP verborgen blijft.


