Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Betrouwbare Web Development en Cybersecurity ondersteuning voor jouw projecten
GitHub Actions CI/CD pipeline die je app test, scant en uitrolt bij elke push, en de uitrol blokkeert als er iets misgaat.
De meeste pipelines bouwen en deployen alleen. Ik bouw DevSecOps pipelines, waarbij elke push security checks moet doorstaan voordat het naar productie gaat.
WAT IK INSTEL
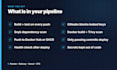
- GitHub Actions workflow: installeren, linten, testen, bouwen
- Gitleaks secret scanning, zodat een gelekte API-sleutel de build laat falen
- Snyk of npm audit dependency scanning
- Docker image bouwen met een Trivy CVE scan
- Pushen naar Docker Hub of GitHub Container Registry
- Deployen naar Render, Railway, Vercel of een VPS, gekoppeld aan de commit die geslaagd is
- Gezondheid check die bevestigt dat de nieuwe versie echt live is
- Workflow bestanden gecommit naar je repo
- Secrets in GitHub Secrets, nooit in code
- Een korte gids voor het lezen en opnieuw uitvoeren van de pipeline
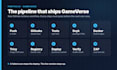
PORTFOLIO: mijn platform GameVerse wordt via deze exacte pipeline uitgerold. Het draait Gitleaks, Snyk, Docker, Trivy, een beveiligde Render deploy, en daarna een OWASP ZAP scan van de live site.
Stuur me je repo en waar het wordt gedeployed. Ik vertel je wat het nodig heeft voordat je bestelt.
Automatische vertaling
Moet mijn app eerst gedockerized worden?
Niet voor Basic. Standaard en Premium bouwen een image, dus als je nog geen Dockerfile hebt, bestel dan mijn Dockerfile gig naast deze, of stuur me een bericht voor een gecombineerde offerte.
Breken de security scans mijn build?
Alleen bij bevindingen boven een afgesproken drempel, zoals kritieke CVE's. Ik zal je niet overladen met ruis, en ik leg elke bevinding uit waarop ik gate.


