Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Cybersecurity-specialist, penetratietester, kwetsbaarheidsbeoordeling
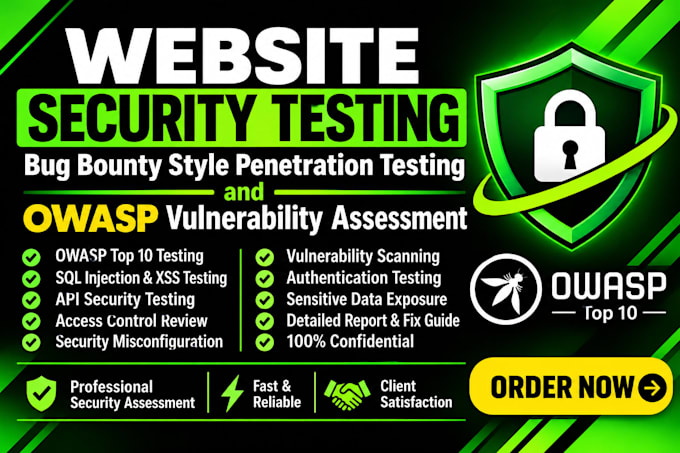
Ben je op zoek naar een betrouwbare specialist in websitebeveiliging om je site te beoordelen, beveiligingszwaktes op te sporen en je digitale assets te beschermen? Ik bied professionele websitebeveiligingstests aan, ethisch hacken en penetratietesten in bug-bounty-stijl om potentiële risico’s te identificeren en de beveiliging van jouw website te verbeteren.
Mijn diensten omvatten:
De beveiliging van jouw website mag nooit op het spel worden gezet. Identificeer kwetsbaarheden voordat kwaadwillende partijen er misbruik van maken!
Ik volg erkende beveiligingstestmethodologieën en gebruik tools uit de industrie om jouw website binnen een afgesproken scope te beoordelen.
Léér we de zwakke plekken voordat de aanvaller ze vindt.
Neem vandaag nog contact met me op en laten we samen werken aan het versterken van jouw websitebeveiliging!
Apparaat:
Desktop
•
Laptop
•
Server
•
Mobiel
•
Router
Besturingssysteem:
Windows
•
Linux
•
IOS
•
Android
•
Ubuntu
Automatische vertaling
1. Welke soorten websitebeveiligingstesten bied jij aan?
Ik bied uitgebreide websitebeveiligingsbeoordelingen aan, inclusief kwetsbaarhedenscans, handmatige penetratietesten, OWASP Top 10-testing, bug bounty-stijl beoordelingen, authenticatietesten, toegangscontrolecontroles, API-beveiligingstesten en analyse van beveiligingsmisconfigaties.
2. Voer je OWASP Top 10- kwetsbaarheidstesten uit?
Ja! Ik kan je website beoordelen tegen de OWASP Top 10, met veelvoorkomende beveiligingsrisico’s zoals Gebroken toegangscontrole, Injectie, Kryptografische fouten, Beveiligingsmisconfiguratie en andere relevante kwetsbaarheden.
3. Voer je bug bounty-stijl penetratietesten uit?
Ja. Ik voer geautoriseerde, afgebakende beveiligingsbeoordelingen uit met bug bounty-stijl methodologieën om kwetsbaarheden te identificeren, te valideren, te documenteren en uit te leggen.
4. Kun je websites testen die zijn gebouwd met WordPress, Shopify of op maat gemaakte ontwikkeling?
Ja. Ik kan verschillende websiteplatforms en technologieën beoordelen, waaronder WordPress, Shopify, Laravel, PHP, React, Node.js en op maat gemaakte webapplicaties, afhankelijk van de beschikbare toegang en het testing-gebied.
5. Test je op SQL-injectie en Cross-Site Scripting (XSS)?
Zeker. Ik test op gangbare injectiekwetsbaarheden zoals SQL Injection (SQLi), Cross-Site Scripting (XSS) en andere relevante input-validatiezwaktes met veilige, geautoriseerde testmethoden.
6. Kun je API-beveiliging testen?
Ja. Ik kan REST-API's en andere ondersteunde API-eindpunten beoordelen op authenticatiezwaktes, autorisatieproblemen, overmatige blootstelling van data, injectierisico’s en andere veelvoorkomende API-kwetsbaarheden.
7. Test je inlogsystemen en authenticatiebeveiliging?
Ja. Ik beoordeel inlogfunctionaliteit, wachtwoordbeveiliging, sessiebeheer, authenticatiemechanismen, toegangscontroles en mogelijke beveiligingslekken in accounts.
8. Krijg ik een uitgebreid kwetsbaarheidsrapport?
Ja. Je ontvangt een professioneel rapport met geïdentificeerde kwetsbaarheden, ernstgradaties, getroffen gebieden, onderbouwing, potentiële impact en aanbevolen remediestappen.
9. Bied je ook oplossing voor kwetsbaarheden en beveiligingsadviezen aan?
Ja. Ik geef praktische aanbevelingen om ontdekte kwetsbaarheden aan te pakken. Remediatie of directe code-aanpassingen kunnen ook als extra dienst besproken worden, afhankelijk van de projectvereisten.