Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Senior DevOps en Cloud Security Engineer, AWS, GCP, Azure, Kubernetes
Workloads en CI/CD: kwetsbaarheden in images en dependencies, supply chain.
Wat je krijgt
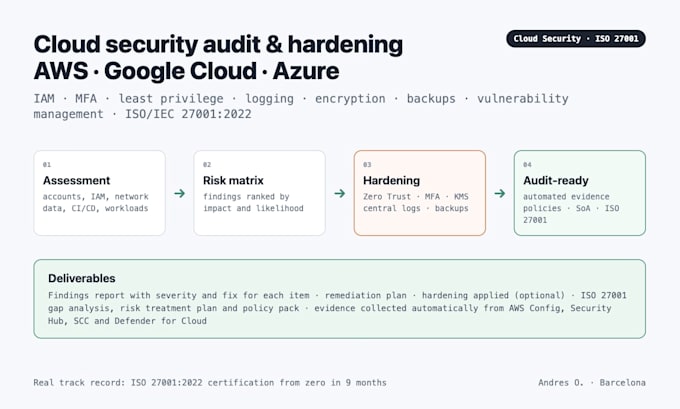
Vondsten gerangschikt op risico met een concrete oplossing voor elk, een remediatieplan en, indien gewenst, de fixes toegepast. Voor ISO 27001: gap-analyse, risicobehandelingsplan, beleidslijnen en bewijs klaar voor de auditor.
Track record
ISO 27001:2022 certificering van nul in 9 maanden voor een softwarebedrijf met 120 medewerkers, 61 van 93 controls automatisch aangetoond, geen grote non-conformities.
Senior DevOps & Cloud Security Engineer, 8+ jaar. Launch prijzen voor mijn eerste Fiverr-klanten. Detectie: centrale logging, alerts, CloudTrail/Audit logs, Security Hub/Defender/SCC.
Data: encryptie tijdens rust en verzending, back-ups en hersteltests.
Netwerk: blootstelling, security groups, publieke IPs, private endpoints.
Identiteit: root/eigenaar accounts, MFA, least privilege, keys en secrets.
Ontdek wat een aanvaller (of auditor) zou vinden in jouw cloud en los het op. Ik beoordeel en versterk AWS, Google Cloud en Azure omgevingen met een Zero Trust aanpak, en help bedrijven aan ISO/IEC 27001:2022 certificering.
Wat ik controleer
Tools:
Docker
•
GitLab
•
GitHub
•
Kubernetes
•
Amazon EKS
Frameworks:
Terraform
•
Pulumi
•
Ansible
Programmeertaal:
Bash
•
JavaScript
•
Python
•
Golang
•
PowerShell
Expertise:
Installatie
•
Migratie
•
Configuratie
Automatische vertaling
Is dit een penetration test?
Nee. Het is een configuratie- en architectuurbeoordeling van security; ik kan daarna een pentest aanbevelen.
Heeft u beheerderstoegang nodig?
Alleen-lezen toegang is voldoende voor de beoordeling (SecurityAudit rol); versterking vereist scoped write toegang die je kunt intrekken.
Tekent u een NDA?
Ja.
