Ik integreer Trivy vulnerability scanning in je ci cd

Sommige informatie is automatisch vertaald.

Oekraïne

Ik spreek Oekraïens, Russisch, Engels

DevSecOps-ingenieur

DevOps Engineer en Cybersecurity student met focus op cloud-native infrastructuurautomatisering, GitOps-methodologieën en betrouwbare softwarelevering. Ik heb praktische ervaring met het bouwen, beher...
Over deze dienst

Beveilig je CI/CD-pipeline met geautomatiseerde vulnerability scanning

Gebruik je kwetsbare containers? Beveiliging moet geen bijzaak of bottleneck zijn. Ik integreer geautomatiseerde DevSecOps-tools direct in je CI/CD-pipelines zodat je kwetsbaarheden kunt opsporen voordat ze in productie komen.

Als ervaren Site Reliability Engineer richt ik me op naadloze integratie. Ik bouw beveiligingspipelines die ontwikkelaars daadwerkelijk willen gebruiken, zonder je deployment flow te verstoren.

Wat ik voor je kan doen:
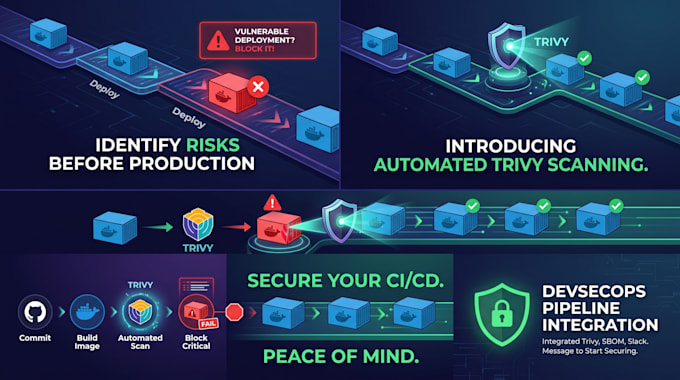
  • Geautomatiseerd scannen: Integreer Trivy in je GitHub Actions of GitLab CI om Docker images, IaC (Terraform) en Kubernetes manifests bij elke build te scannen.
  • SBOM-generatie: Automatiseer het maken van een Software Bill of Materials (SBOM) met Trivy om transparantie in je software supply chain te behouden.
  • Directe meldingen: Stel aangepaste webhook-integraties in om kritieke vulnerability alerts rechtstreeks naar je Slack-kanalen te sturen.
  • Pipeline-optimalisatie: Zorg dat beveiligingscontroles snel zijn en je dagelijkse ontwikkelproces niet blokkeren.


Tools:

Docker

•

GitLab

•

Jenkins

•

GitHub

•

BitBucket

Frameworks:

Terraform

Cloudprovider:

Amazon Web Services

•

Google Cloud Platform

Programmeertaal:

Python

Expertise:

Installatie

•

Ontwikkeling

•

Configuratie