Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Linux en Windows systeembeheerder, Docker, Ansible
Je nieuwe VPS staat standaard volledig open: inloggen met wachtwoord ingeschakeld, root zichtbaar, geen firewall, geen bescherming tegen bots die internet scannen op zwakke servers.
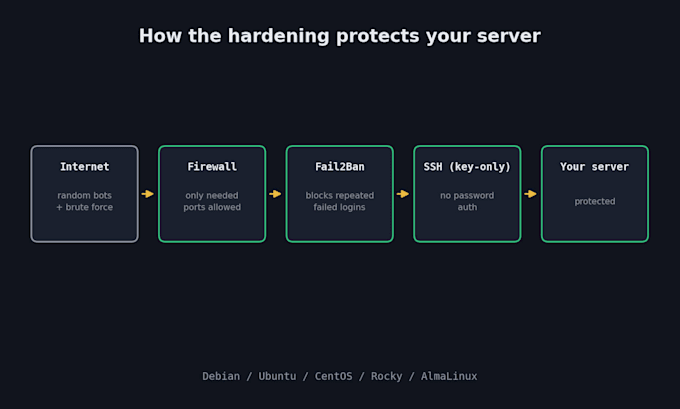
Ik versterk je Linux-server (Debian, Ubuntu, CentOS, Rocky of AlmaLinux) tegen de meest voorkomende geautomatiseerde aanvallen.
Wat je krijgt (per pakket):
- SSH alleen via sleutel, inloggen als root uitgeschakeld
- Firewall geconfigureerd voor alleen het verkeer dat je nodig hebt
- Fail2Ban blokkeert herhaalde mislukte inlogpogingen
- Volledige systeemupdate (Standaard & Premium)
- Schriftelijk rapport van elke wijziging (Standaard & Premium)
- nmap poortscan om te bevestigen dat er niets onverwachts is blootgesteld (Premium)
Voor ontwikkelaars, kleine bedrijven en zelf-hosters die net een VPS hebben gehuurd en willen dat deze goed beveiligd is voordat ze iets belangrijks uitrollen.
Niet inbegrepen: app-level fixes, incident response voor al gehackte servers, SELinux beleid op RHEL-family distros, Windows servers.
Root/sudo SSH toegang vereist voordat ik begin.


Server:
Virtual private server
•
Overige
Besturingssysteem:
Linux
Automatische vertaling
Heb je root toegang nodig tot mijn server?
Ja, werkende SSH-toegang met root- of sudo-privileges. Ik heb geen andere accountwachtwoorden nodig, alleen servertoegang.
Zorgt dit ervoor dat mijn website of app niet meer werkt?
Nee, zolang alles correct draait. Ik versterk alleen de OS-laag (SSH, firewall, Fail2Ban), niet je app-code of database.
Ondersteun je CentOS, Rocky Linux of AlmaLinux?
Ja, voor SSH, firewall en Fail2Ban. Ik configureer nog geen SELinux policies op deze distros, stuur me eerst een bericht als je dat nodig hebt.
Mijn server is al gehackt, kun je helpen?
Deze dienst is preventieve versterking, geen incident response. Stuur me een bericht voordat je bestelt, zodat ik je de juiste richting kan wijzen.
Wat als ik er na de wijzigingen niet meer uitkom?
Ik test SSH-toegang voordat ik lever, zodat je niet buitengesloten raakt, en ik documenteer de originele configuratie voor rollback.
Kun je ook bugs in mijn app oplossen?
Dat valt buiten de scope van deze dienst. Stuur me een bericht en ik kan het apart opgeven als dat logisch is.
Hoe lang duurt het?
Levertijd staat vermeld per pakket (2-3 dagen), maar hands-on werk duurt meestal 1-3 uur zodra ik toegang heb.