Door categorieën bladeren
Nederlands
$
USD
Maak verbinding met je AI
Cybersecurity consultant die gespecialiseerd is in SIEM en compliance
Automatiseer je Microsoft Sentinel incident response met een werkende Azure Logic Apps pipeline, voor jou gebouwd, door jou geïmplementeerd.
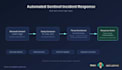
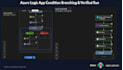
Incidenten stapelen zich op, entiteitgegevens liggen verstopt in JSON, en handmatige triage kost je team veel tijd. Ik bouw een Logic App automatisering die een echt Sentinel incident omzet in een geautomatiseerde reactie: entiteit extractie, optionele threat-intel verrijking, en een notificatie of ticketactie.
Wat je krijgt:
Hoe het werkt:
Vertel me je entiteitstypes en doelactie (Teams, e-mail, webhook, of ticketing platform). Ik bouw en test de pipeline, en lever vervolgens de sjabloon plus documentatie.
Scope opmerking:
Dit levert een sjabloon voor JOUW omgeving. Ik heb nooit toegang nodig tot je live Sentinel workspace of inloggegevens.
Achtergrond:
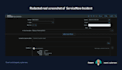
Praktijkervaring met Sentinel en Logic Apps automatisering, VirusTotal verrijking, voorwaardelijke reactie-logica, en OAuth-geauthenticeerde API-integraties, getest van begin tot eind tegen een live ServiceNow instantie.
Neem eerst contact met me op als je niet zeker weet welk pakket geschikt is.


Cloudprovider:
microsoft azure
Automatische vertaling
Q: Heb je toegang nodig tot mijn Sentinel workspace of beveiligingshulpmiddelen?
A: Nee. Ik bouw en test met realistische voorbeeldgegevens, en lever een sjabloon en setup gids voor jou om in je eigen omgeving te implementeren. Ik heb nooit inloggegevens of live toegang tot je tenant nodig.
Q: Moet ik Sentinel al ingesteld hebben om dit te bestellen?
A: Het helpt, maar is niet vereist. Als je nog je implementatie plant, kan ik bouwen op standaard Sentinel incident- en entiteitvormen zodat het sjabloon klaar is wanneer jij dat bent.
Q: Noemt Premium een aangepaste platformintegratie — omvat dat specifiek ServiceNow?
A: ServiceNow is een bewezen voorbeeld, getest van begin tot eind met echte ticketaanmaak. Voor een ander platform pas ik het OAuth-patroon aan jouw API in Premium aan. Andere auth-methoden (API-sleutel, Basic Auth)? Noteer dat in je bestelling.
Q: Werkt dit specifiek met Microsoft Sentinel, of ook met andere SIEMs?
A: Deze dienst is specifiek gebouwd voor de incident- en entiteitstructuur van Microsoft Sentinel en Azure Logic Apps. Het is geen universele SIEM-oplossing.
Q: Kan je de ernstdrempel of entiteitstypes aanpassen?
A: Ja — dit wordt besproken tijdens je scoping call en weerspiegeld in het geleverde sjabloon. Standaard en Premium tiers bevatten deze aanpassing standaard.
Q: Is de kost van Azure resources (Logic Apps, connectors, etc.) inbegrepen?
A: Nee — deze dienst dekt alleen de bouw en levering. Azure runtime kosten (Logic Apps uitvoeringen, API-verbindingen, gebruik van derden API's zoals VirusTotal) worden rechtstreeks door Microsoft/de relevante provider aan jou gefactureerd, los van deze dienst.
Q: Wat als ik problemen ondervind bij het zelf implementeren van de sjabloon?
A: Elke pakket bevat revisies binnen de scope (zie pakketdetails) om problemen met de geleverde sjabloon op te lossen. Voor voortdurende ondersteuning daarna kunnen we een aparte regeling bespreken.
Q: Heb je details nodig over mijn organisatie of beveiligingsopzet?
A: Alleen wat nodig is om de build correct te scopen (entiteitstypes, doelplatform, eventuele ernstvoorkeuren) — niets over je daadwerkelijke incidenten, gebruikers of infrastructuur. Ik bouw met realistische voorbeeldgegevens, niet met je live omgeving.
Q: Wat is je ervaring met Sentinel en Logic Apps?
A: Ik heb CySA+, CASP en praktische ervaring met het bouwen en testen van Sentinel-geïntegreerde Logic App automatiseringen, inclusief echte entiteit extractie, threat-intel verrijking, en OAuth-geauthenticeerde API-integraties tegen een live ServiceNow instantie.
Q: Kan de automation mij een e-mail sturen als een IP wordt gemarkeerd?
A: Ja. Het stuurt een e-mail naar de gemarkeerde IP, het detectieaantal en een VirusTotal-link, en Premium voegt een Approve/Reject-stap toe. Gemaakt met Outlook.com; om Office 365 Outlook te gebruiken, volg je de stappen in de setup-gids.


