Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
DevOps- en DevSecOps-engineer AWS, Kubernetes
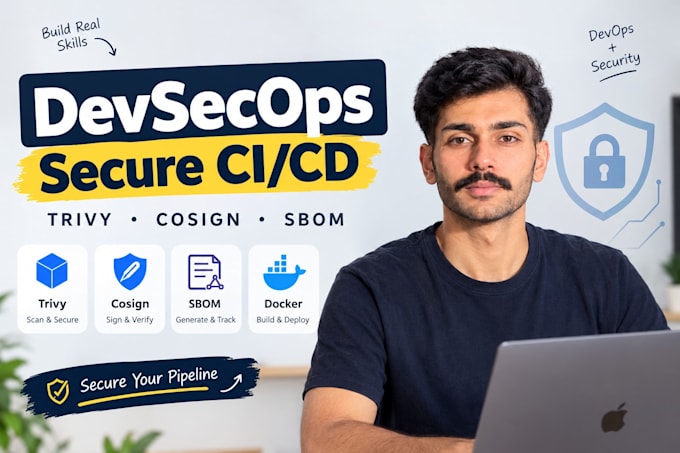
Ben je bezorgd dat hackers je code stelen of malware in jouw Docker-images injecteren?
Vele ontwikkelaars bouwen snelle CI/CD-pijplijnen, maar vergeten ze te beveiligen. Als DevSecOps Engineer integreer ik beveiliging rechtstreeks in jouw deployment-proces zonder dat dit vertraging oplevert.
Wat ik voor jou ga doen:
Waarom voor mij kiezen?
Ik ben een toegewijde DevSecOps Engineer met hands-on ervaring in het beveiligen van cloudomgevingen (AWS) en Kubernetes-clusters. Ik bouw niet alleen pipelines; ik bouw veilige pipelines.
Laten we praten! Stuur mij een bericht met jouw huidige setup voordat je bestelt.
️GEREEDSCHAPPEN
GitHub Actions, GitLab CI, Jenkins, Argo CD, Trivy, Cosign, Gitleaks, SonarQube, Docker, Kubernetes, Helm, Terraform, Ansible, AWS, Azure.
Tools:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
Overige
Frameworks:
Terraform
•
Ansible
Programmeertaal:
Bash
•
C
•
Python
Expertise:
Installatie
•
Ontwikkeling
•
Configuratie
Automatische vertaling
Zal dit mijn deployments vertragen?
Nee. Beveiligingsscans worden waar mogelijk parallel uitgevoerd, en ik pas drempels aan op basis van jouw risicotolerantie. De meeste pipelines voegen slechts 2–4 minuten toe aan een build.
Ik heb al een CI/CD-pipeline. Kun je er beveiliging aan toevoegen?
Ja. Ik integreer Trivy, Cosign, SBOM en Gitleaks in bestaande GitHub Actions, GitLab CI of Jenkins pipelines.
Werk je met private repositories?
Ja. Voeg me toe als collaborator of geef tijdelijke toegang. Ik onderteken een NDA op verzoek.
Wat als ik geen Docker of Kubernetes gebruik?
De pipeline werkt nog steeds. Ik scan source code, dependencies en artifacts, zelfs zonder containers. Stuur me je stack en ik bevestig het.
Welke CI/CD-tool moet ik kiezen?
Als je nog niet zeker bent, raad ik GitHub Actions aan voor eenvoud of GitLab CI voor geïntegreerde security. Ik adviseer op basis van je bestaande stack.
Krijg ik de source code en configuratiebestanden?
Ja. Elk pipeline-bestand, scanconfiguratie en documentatie wordt aan jou overgedragen, jij bent eigenaar van alles.
Wat als er iets kapot gaat na de levering?
Premium omvat 7 dagen ondersteuning na levering. Voor Basic en Standard bied ik één gratis fix binnen 3 dagen na levering.
