Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Penetration tester, AppSec en cyberbeveiligings consultant
Is jouw webapp echt veilig? Ik test hem op de manier zoals een echte aanvaller dat zou doen, en geef je daarna een duidelijke rapportage waar jouw developers mee aan de slag kunnen.
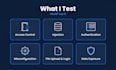
WAT IK TEST (OWASP Top 10)
- Broken access control en IDOR
- Injectie (SQLi, XSS, commando-injectie)
- Authenticatie- en sessieproblemen
- Beveiligingsfoutieve configuratie
- Business logic en bestandsupload-issues
- Gegevenslekken
WAT JE KRIJGT
- Technisch rapport met screenshots en bewijs voor elke bevinding
- CVSS-risico-indeling en stapsgewijze oplossingsinstructies
- Managementsamenvatting
- Gratis her-test van opgeloste issues (Standaard en Premium)
GEREEDSCHAPPEN
Burp Suite, OWASP ZAP, Nmap, SQLMap, ffuf, plus handmatige testen.
OVER MIJ
MS in Information Security, 3+ jaar ervaring, 100+ geteste webapps en API's, voormalig SOC-teamleider. Gecertificeerd: eJPT, PEH, Security+.
ALLEEN GETESTE TESTS MET TOESTEMMING
Ik test uitsluitend applicaties die jij bezit of waarvoor je testmachtiging hebt. NDA beschikbaar.
Stuur me een bericht voordat je bestelt zodat we de scope kunnen bevestigen.


Testapplicatie:
Webapplicatie
Apparaat:
PC
•
Mac
•
Linux
•
iPhone
•
Android telefoon
Automatische vertaling
Heb ik toestemming nodig voordat ik begin met testen?
Ja. Ik test uitsluitend applicaties waarvan jij eigenaar bent of waarvoor je schriftelijke toestemming hebt, en ik stuur vooraf een korte scope-vorm.
Zal testen mijn applicatie beschadigen?
Testen is standaard niet-destructief. Ik raad een staging-omgeving aan en maken eerst afspraken over tijdvensters.
Wat staat er in het rapport?
Bevindingen met ernst, bewijs, impact en oplossingsstappen, plus een executieve samenvatting voor Standard en Premium.
Exploiteren jullie kwetsbaarheden?
Alleen om impact veilig aan te tonen, zonder gegevens te verwijderen of denial of service.
Zijn mijn gegevens vertrouwelijk?
Ja. NDA op aanvraag beschikbaar, en alle testgegevens worden na levering verwijderd.
Teste je API’s en mobiele apps?
API’s die de webapp ondersteunen zijn inbegrepen. Toegewezen API- en mobiele testing zijn aparte diensten.


