Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Penetration tester, AppSec en cyberbeveiligings consultant
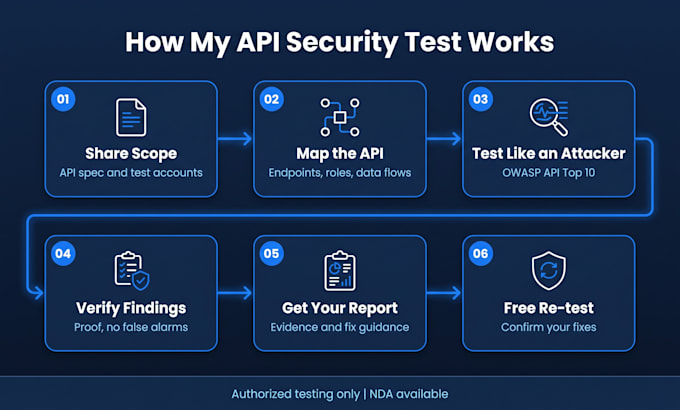
API’s zijn de meest voorkomende manier waarop aanvallers bij jouw gegevens komen. Ik test jouw REST- of GraphQL API zoals een echte aanvaller dat zou doen, en geef je daarna een duidelijk rapport waar jouw ontwikkelaars mee aan de slag kunnen.
WAT IK TEST (OWASP API Security Top 10)
Beschadigde autorisatie op object- en functieniveau (BOLA/IDOR)
Gebroken authenticatie, JWT- en tokenfouten
Overmatige blootstelling van data en massale toewijzing
Ontbrekende rate limiting en misbruik van resources
Injectie- en validatieproblemen
Beveiligingsfoutconfiguratie en blootgestelde eindpunten
GraphQL introspection, diepte- en batching-misbruik
WAT JE KRIJGT
Technisch rapport met request/response-bewijs voor elke bevinding
CVSS-risicobeoordeling en stapsgewijze foutoplossingsinstructies
Executieve samenvatting voor het management
Gratis her-test van opgeloste issues (Standaard en Premium)
GEREEDSCHAPPEN
Burp Suite, Postman, OWASP ZAP, ffuf, jwt_tool, plus handmatige testing.
OVER MIJ
Master in Information Security, 3+ jaar ervaring, meer dan 100 webapps en API’s getest, voormalig SOC-teamleider. Voltooid API Penetration Testing-training (APIsec University). Gecertificeerd: eJPT, PEH, Security+.
GEAUTORISEERDE TESTING ALLEEN
Ik test uitsluitend API’s die jij bezit of waarvoor je testvergunning hebt. NDA beschikbaar.
Stuur me een bericht voordat je bestelt, zodat we de scope kunnen bevestigen.


Testapplicatie:
Webapplicatie
Ontwikkelingstechnologie:
.NET
•
C#
•
Django
•
JavaScript
•
Node.js
Apparaat:
PC
•
Mac
•
Linux
•
iPhone
•
Android telefoon
Automatische vertaling
Heb ik toestemming nodig voordat ik begin met testen?
Ja. Ik test alleen API’s die jij bezit of waarvoor je toestemming hebt om te testen, en ik stuur voor aanvang een kort scope-formulier.
Wat heb je van me nodig?
Een OpenAPI/Swagger-bestand of Postman-collectie, de basis-URL en testaccounts voor elke gebruikersrol.
Zal het testen mijn API beschadigen?
Testen is standaard niet-destructief. Ik raad een staging-omgeving aan en we spreken eerst samen limieten en tijdvensters af.
Test je ook GraphQL?
Ja: introspectie, diepte van query’s, batching en autorisatiecontroles.
Wat staat er in het rapport?
Bevindingen met ernst, bewijs, impact en oplossingsstappen, plus een executieve samenvatting voor Standard en Premium.
Zijn mijn gegevens vertrouwelijk?
Ja. NDA op aanvraag beschikbaar, en alle testgegevens worden na levering verwijderd.