Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
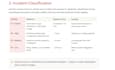
Ik maak voor jou een professionele Security Incident Response Playbook in Notion, een kant-en-klaar systeem voor het afhandelen van security-incidenten, ontwikkeld door een cybersecurity afgestudeerde met praktische SOC/IR-training via gesimuleerde omgevingen (Commonwealth Bank IR/Splunk simulatie, SOC lab).
Wat is inbegrepen:
Het is vooral geschikt voor startups, kleine security teams en consultants die snel een geloofwaardige IR-basis nodig hebben.
Opmerking: Regelgevende kaders en mappings zijn slechts richtlijnen, bevestig dit met je eigen adviseur/auditor.


Type document:
Documentatie
•
Standaard werkprocedures
Branche:
Cyberbeveiliging
Taal:
Engels
Laat het de freelancer weten als je voorkeuren voor of zorgen hebt over het gebruik van AI-tools voor het voltooien en/of leveren van je bestelling.
Automatische vertaling
Kan ik het sjabloon bewerken nadat ik het heb ontvangen?
Ja, volledig bewerkbaar zodra het is gedupliceerd.
Heb ik een betaald Notion-abonnement nodig?
Nee, gratis plan werkt prima.
Is dit gebaseerd op een specifiek compliance framework?
Ja — afgestemd op NIST SP 800-61r2 en bevat ISO 27001/SOC 2 control mapping.
Hoe wordt dit geleverd?
Notion duplicatielink, direct klaar voor gebruik.
Heb je een mapping gevonden die niet bij jouw framework versie past?
Stuur me een bericht en ik werk het bij
Wat is het verschil tussen de pakketten?
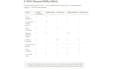
Basis dekt de kernresponse-essenties (activatie, ernst, rollen, triage, containment). Standaard voegt bewijsverwerking, regelgevingsreferentie, herstel, communicatie sjablonen en een werkende tracker toe. Premium voegt compliance mapping toe plus een volledige uitbreiding van ernst, escalatie en RACI
Is de compliance mapping audit-gecertificeerd?
Nee. De ISO 27001:2022 en SOC 2 mapping is een geverifieerde startreferentie om je voorbereiding te versnellen, geen garantie voor certificering. Bevestig altijd de uiteindelijke control mappings met je eigen auditor voordat je ze als auditbewijs indient
Zijn de regelgevende tijdlijnen wettelijk gegarandeerd?
Nee. Rapportagevensters voor GDPR, CERT-In, PIPEDA en anderen worden gegeven als een startreferentie en worden geverifieerd op het moment van schrijven, maar ze veranderen. Bevestig de huidige verplichtingen met je eigen juridische adviseur voordat je erop vertrouwt.
Bieden jullie revisies aan?
Ja, revisies per pakket staan vermeld in de prijstabel. Stuur me eerst een bericht als je iets buiten de standaardaanpassing nodig hebt, zoals een industrie-specifieke versie.


