Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Security Analist voor Informatie Technologie
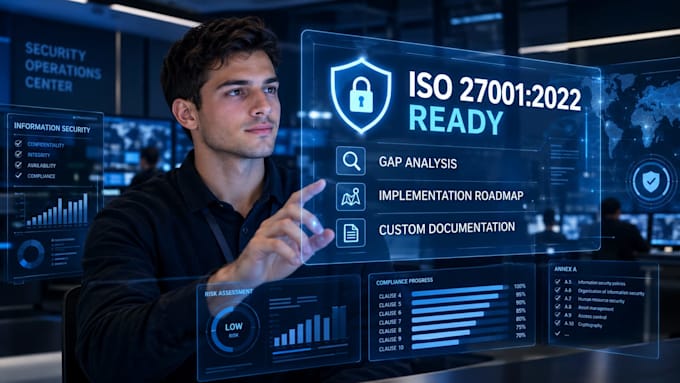
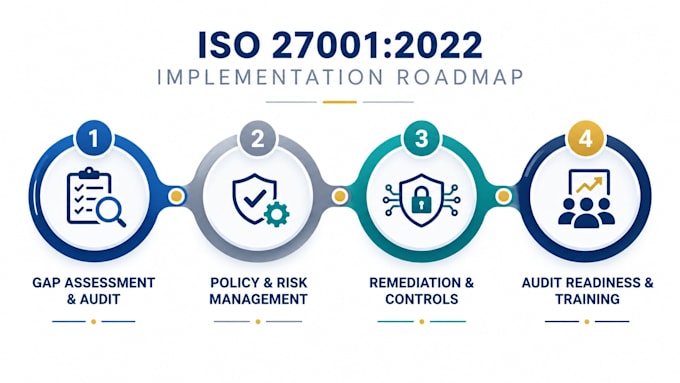
Ben je bezig met de voorbereiding op ISO 27001:2022 certificering of wil je het Information Security Management System (ISMS) van je organisatie versterken?
Als gecertificeerd ISO 27001 Lead Auditor / Implementer met praktische ervaring in enterprise cybersecurity (endpoint bescherming, DLP, toegangscontrole en IT-infrastructuur), bied ik gestructureerd, praktisch en auditklaar ISO 27001 advies dat is afgestemd op jouw bedrijfsbehoeften.
Waar ik je mee kan helpen:
Waarom kiezen voor deze dienst?
Neem contact met me op voordat je een bestelling plaatst, zodat we je sp kunnen bespreken.
Automatische vertaling
Bied je daadwerkelijke ISO 27001 certificering aan?
Nee, officiële ISO 27001 certificaten kunnen alleen worden uitgegeven door een geaccrediteerde Certificeringsinstantie (CB). Ik help je je organisatie, documentatie en controls voor te bereiden zodat je de officiële audit soepel doorstaat.
Kun je de documentatie aanpassen aan de grootte van mijn bedrijf?
Absoluut. Ik pas alle beleidslijnen en risico beoordelingskaders aan op de specifieke operationele grootte, infrastructuur en industrie-eisen van jouw organisatie.
Wat heb je van mij nodig om te beginnen?
Een korte samenvatting van je huidige IT-opzet, bestaande beveiligingsbeleid (indien aanwezig) en de scope van je beoogde ISMS.