Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Pentester, Offensieve Security Engineer, Applicatiebeveiliging, Security Developer
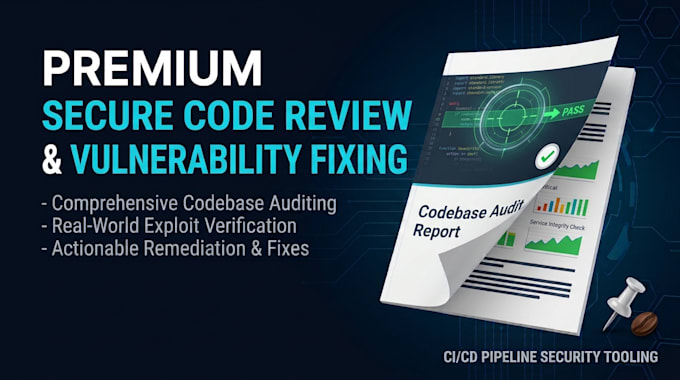
Als zowel Secure Developer als Penetration Tester ga ik handmatig je broncode testen op exploiteerbare kwetsbaarheden en lever schone, werkende patches die je app niet beschadigen.
Automatische SAST-tools missen bedrijfslogica-fouten en geven boosdoeners met valse positieven. Ik combineer diepgaande handmatige regel-voor-regel beoordeling met gerichte beveiligingsanalyse door je hele codebase.
Belangrijke beoordelingsgebieden (inclusief, maar niet beperkt tot):
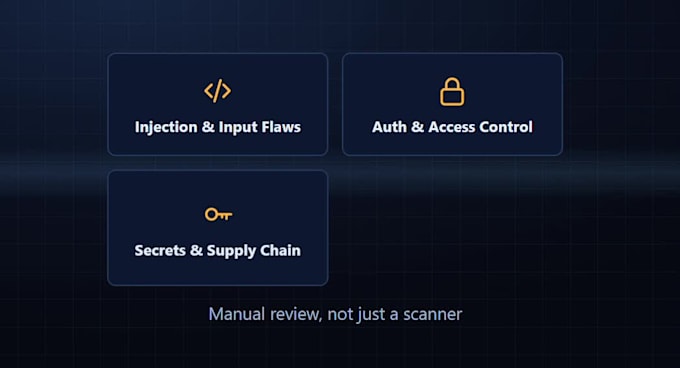
Invoer- en injectieklachten: SQLi, XSS, CSRF, SSRF, commando-injectie en onveilige deserialisatie.
AUTH & Toegangsbeheer: Gebroken authenticatie, zwakke JWT/sessie-afhandeling, IDOR en privilège-escalatie.
Geheimen & Leveringsketen: Hardgecodeerde API-sleutels, blootgestelde inloggegevens en kwetsbare derde-partij afhankelijkheden.
Aangepaste logica & Architectuur: Onveilige bestandshandling, race condities en misconfiguraties van API/database.
Wat je ontvangt:
Duidelijk Kwetsbaarheidsrapport met CVSS-waarderingen
Precieze regelnummer en duidelijke risico-uitleg in platte taal
Schoon, productieklare gepatchte codefragmenten of Git PR
Stuur me jouw tech stack en repositorygrootte voordat je bestelt!

Ontwikkelingstechnologie:
JavaScript
Automatische vertaling
Welke programmeertalen en frameworks ondersteun je?
• • Ik evalueer alle belangrijkste backend-, frontend- en mobiele stacks -- waaronder Python (Django/Flask/FastAPI), JavaScript/TypeScript (Node.js, React, Next.js), PHP (Laravel), Java/Kotlin, C#/.NET, Go en Ruby. Stuur me je stack als je vooraf wilt bevestigen.