Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
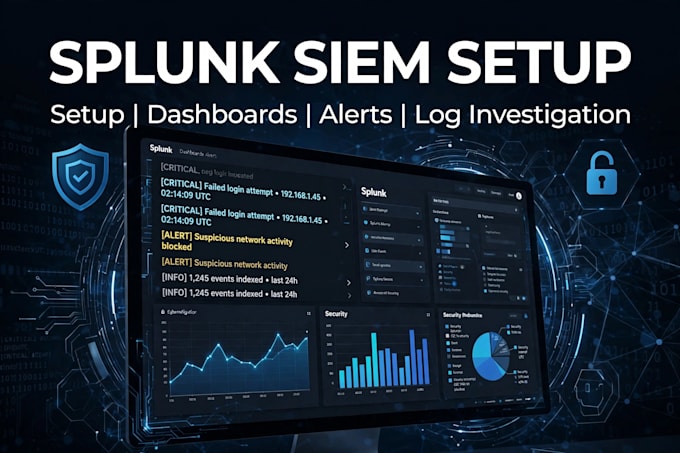
Splunk SIEM-analist voor SOC-monitoring en loganalyse
Heb je moeite met Splunk? Ik zet jouw Splunk SIEM op en onderzoek voor jou je beveiligingslogs.
Ik help kleine bedrijven, SOC-teams en IT-beheerders Splunk goed te laten werken — niet alleen geïnstalleerd, maar echt bruikbaar.
Wat ik zal doen:
- Splunk Enterprise / Splunk Cloud installeren & configureren
- Data onboarden: Windows, Linux, firewall, AWS, Azure, Active Directory
- Indexen, sourcetypes en data inputs aanmaken
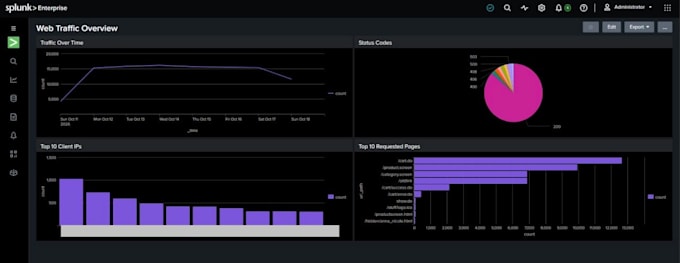
- Dashboards, rapporten & real-time alerts bouwen
- Verdachte logs, mislukte aanmeldingen, malware en brute-force aanvallen onderzoeken
- Een heldere rapportage schrijven: wat er is gebeurt, wat er op het spel staat, wat je moet aanpassen
Waarom ik?
Ik richt me op security, niet alleen op de setup. Je krijgt een schone, beveiligde, gedocumenteerde Splunk die jouw team daadwerkelijk kan gebruiken.
Stuur me een bericht voordat je bestelt als je een grote omgeving hebt of een snelle onderzoek nodig is — ik reageer snel.
Cloudprovider:
Overige
Expertise:
Installatie
•
Debuggen
•
Configuratie
Cloud computing resource:
Overige
Automatische vertaling
Wat heb je nodig om te beginnen?
Jouw Splunk-toegang of servergegevens, welke logs je wilt monitoren en welk probleem je wilt oplossen.
Werk je met Splunk Cloud?
Ja, ik werk met zowel Splunk Enterprise als Splunk Cloud.
Kun je een hack / inbraak onderzoeken?
Ja. Kies Premium. Stuur me je logs en tijdlijn en ik onderzoek het en lever een volledig rapport op.