Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Automatische vertaling
Heb je een frontend gebouwd in Next.js of React die een echte database, authenticatie of third-party APIs nodig heeft? Gemaakt met v0, Lovable of Cursor en vastgelopen op de backend?
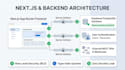
Ik ben gespecialiseerd in het bouwen van veilige, schaalbare backend-architecturen en het verbinden van databases voor moderne Next.js applicaties.
Wat ik lever:
Technische stack:
Waarom voor mij kiezen?
Wil je frontend verbonden met een echte database? Stuur me een bericht, en we zorgen dat het draait!
Full Stack Web Developer, Modern Framework Specialist
Talen
Automatische vertaling
Automatische vertaling
Kun je een backend verbinden met mijn v0, Lovable of AI-gegenereerde frontend?
Ja! Dat is een van mijn meest gevraagde diensten. Je hebt al de frontend UI, en ik koppel de backend database, gebruikersauthenticatie (Clerk/Supabase Auth) en API-endpoints zodat alles volledig functioneert.
Wat is Row Level Security (RLS) in Supabase, en configureer je dat?
RLS zorgt ervoor dat gebruikers alleen toegang hebben tot hun eigen privégegevens en geen records kunnen bekijken of bewerken van andere gebruikers. Ik stel strikte, productieklare RLS-beleid in op alle database tabellen.
Hoe ga je om met database credentials en API secrets op een veilige manier?
Alle database connectiestrings en API secrets worden strikt opgeslagen in server-side environment variables (.env.local) en aangeroepen via Next.js Server Actions of Route Handlers, zodat ze nooit aan de client-side browser worden blootgesteld.


