Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Laat je AI agent niet meer toegang krijgen tot GCP dan nodig is.
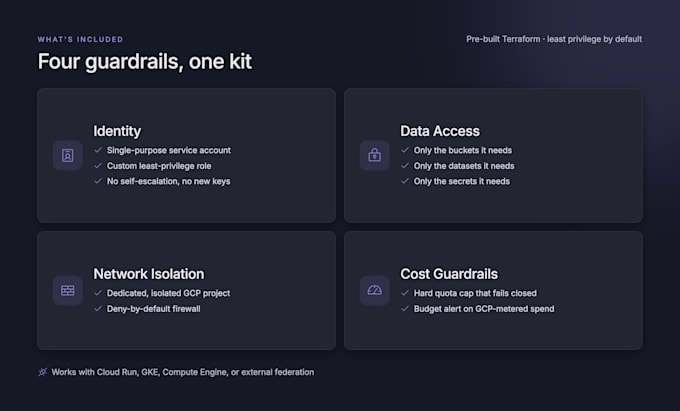
Ik ben een senior platform engineer uit het Verenigd Koninkrijk, gespecialiseerd in GCP. Dit is een vooraf gebouwde Terraform-kit die je AI agent een least-privilege identiteit geeft, scoped data toegang, workload isolatie en kosten guardrails - zonder toegang tot je omgeving.
Wat je krijgt:
Werkt met GCP-native workload identity (Cloud Run, GKE, Compute Engine), externe federation of een fallback key als laatste redmiddel.
Open scope opmerking: dit dekt alleen GCP-metered spend (Compute, Vertex AI). Directe calls naar een externe LLM-provider zijn niet zichtbaar voor GCP's eigen controles.
Basic bevat alleen de samenstelling. Standard voegt een permissions en quota werkblad toe. Premium voegt een video walkthrough en prioriteit support toe.
Stuur me een bericht met vragen voordat je bestelt.


Tools:
GitHub
Framework:
Terraform
Cloudprovider:
Google Cloud Platform
Programmeertaal:
Overige
Expertise:
Installatie
•
Debuggen
•
Configuratie
Automatische vertaling
Heb je toegang nodig tot ons GCP-project of de code van de agent?
Nee, beide niet. Het wordt geleverd als Terraform dat je zelf toepast met je eigen credentials — daarom is het ook vaste prijs, niet per uur.
Werkt dit met LangChain, CrewAI, n8n of onze eigen agent code?
Ja. Dit werkt één laag onder het framework van je agent, op het identiteitslaag, waar GCP alleen geeft om hoe de caller zich authenticeren — het maakt niet uit wat de redenatie aandrijft.
Welke Terraform-versie is hiervoor nodig?
Terraform >= 1.5. Ik bevestig de exacte versie die ik heb getest zodra ik een volledige live implementatie heb gedaan, voordat het live gaat.
Is dit klaar voor productie?
Elk module heeft zijn eigen README-review en terraform validate doorstaan. Ik voer een volledige live deploy en teardown test uit voor de lancering, op dezelfde manier als ik voor mijn andere GCP-kit deed.
Wat als we na levering iets buiten de standaard scope nodig hebben?
Ik maak graag een aparte offerte — stuur me een bericht en we bepalen het precies.
Dekt dit kosten van andere AI-providers zoals OpenAI of Anthropic?
Nee — alleen GCP-metered spend. Directe calls naar een externe LLM-provider zijn niet zichtbaar voor GCP's billing of quota controls.