Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Ethical Hacking, Webbeveiliging
Ik voer een professionele webapplicatie beveiligingsbeoordeling uit met behulp van een gestructureerde OWASP Top 10-methodologie om beveiligingszwaktes in jouw webapplicatie te identificeren, valideren en documenteren.
De test omvat handmatige beveiligingstesten, kwetsbaarhedens identificatie en validatie, analyse van attack-surface, beoordeling van beveiligingsimpact, verzameling van bewijs en duidelijke rapportage met praktische remediëringsrichtlijnen.
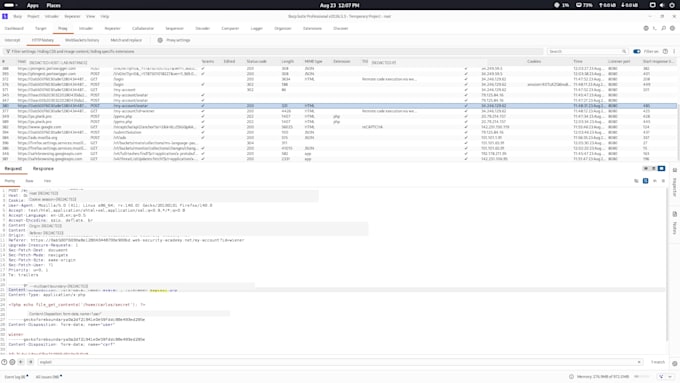
De tests worden uitgevoerd in geautoriseerde laboratoriumomgevingen, door de klant goedgekeurde omgevingen en PortSwigger Web Security Academy laboratoriumomgevingen. Er wordt gebruik gemaakt van Burp Suite Professional en handmatige testtechnieken om het gedrag van de applicatie te onderzoeken en beveiligingsbevindingen te valideren.
Afhankelijk van het gekozen pakket ontvang je een beveiligingssamenvatting, geannoteerde screenshots, gevalideerde bevindingen, risicobeoordeling en praktische aanbevelingen voor remediatie.
Ik richt me op verantwoord, bewijsgebaseerd security testing en voer geen testen uit op systemen zonder juiste toestemming.



_upzvst.jpg)
Testapplicatie:
Webapplicatie
Ontwikkelingstechnologie:
HTML & CSS
•
JavaScript
•
PHP
•
Python
•
SQL
Apparaat:
PC
•
Linux
Automatische vertaling
Wat heb je van mij nodig om de beveiligingsbeoordeling te starten?
Ik heb de URL van de doelwebsite of applicatie, de afgesproken scope voor testen en schriftelijke toestemming nodig om beveiligingstesten uit te voeren. Als authenticatie vereist is, geef dan de benodigde testgegevens en eventuele relevante scope-beperkingen door.
Voor welke soorten kwetsbaarheden test je?
Ik test op veelvoorkomende webapplicatie beveiligingszwaktes met een OWASP Top 10–gealigneerde methode, inclusief injectie, authenticatie- en toegangscontroleproblemen, beveiligingsfouten, XSS, CSRF, bestandsgerelateerde kwetsbaarheden, SSRF en andere relevante zwaktes binnen de afgesproken scope.
Voer je handmatige beveiligingstests uit?
Ja. De beoordeling maakt gebruik van handmatige security testing technieken met Burp Suite Professional om het gedrag van de applicatie te onderzoeken, potentiële kwetsbaarheden te valideren en valse positieven te verminderen. Automatiseringstools kunnen indien nodig worden gebruikt, maar bevindingen worden handmatig beoordeeld.
Ontvang ik een security rapport?
Ja. Afhankelijk van het gekozen pakket ontvang je een beveiligingssamenvatting of gedetailleerd rapport met gevalideerde bevindingen, ondersteunend bewijs, risicoinformatie en praktische remediëringsaanbevelingen.
Kan je mijn website testen zonder toestemming?
Nee. Ik voer alleen beveiligingstesten uit op applicaties en systemen waarvoor de klant de juiste toestemming heeft gegeven of waar de omgeving specifiek is ontworpen voor security testing, zoals PortSwigger Web Security Academy laboratoria.