Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD


Automatische vertaling
Heb je je app snel gebouwd met Lovable, Bolt, Cursor of met de hand, en komen er nu echte gebruikers? Laat iemand ernaar kijken zoals een aanvaller dat zou doen voordat ze dat doen.
WAT IK CONTROLER
- Geheime gegevens in de repo en Git geschiedenis (.env, API-sleutels, tokens)
- Authenticatie en sessies: cookies, JWT, vervaldatum, intrekking
- Toegangscontrole op API-routes en serveracties: kan een gebruiker bij iets dat niet van hem is?
- Invoervalidatie en injectie (SQL, XSS, SSRF)
- Beveiligingsheaders, CORS, CSP, rate limiting
- Afhankelijkheden met bekende kwetsbaarheden
- Foutafhandeling: wat lekt er naar de browser
WAT JE KRIJGT
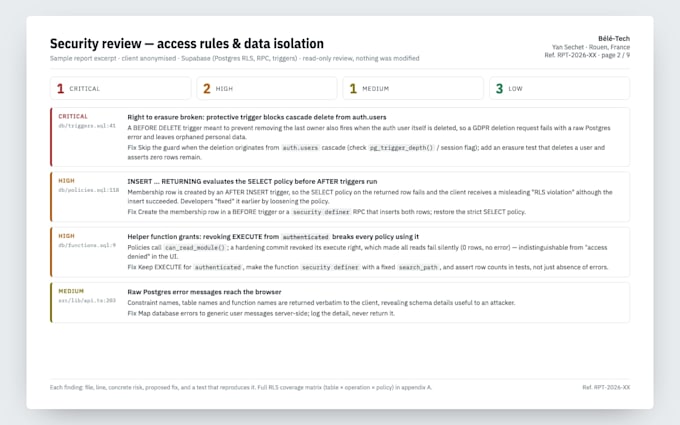
- Een schriftelijk rapport met ranking kritisch / hoog / medium / laag, met bestand, regel, concreet risico en de oplossing
- Stappen om elke bevinding te reproduceren
- Premium: fixes geleverd als pull requests die jij beoordeelt, één per bevinding
HOE IK WERK
Alleen lezen tenzij je fixes bestelt. Geen toegang tot productie, geen echte gebruikersgegevens. Vastgestelde scope en prijs, geschreven uitsluitingen. Reacties binnen 24 uur.
Achtergrond: Ik beheer een productie health-data app (Next.js, Postgres, Docker) met end-to-end encryptie, WAF, monitoring en geteste backups.
Weet je niet welke package het beste past? Stuur me de repo grootte en stack, ik vertel je eerlijk.
Supabase RLS App Security Auditor Web Developer
Talen
Automatische vertaling