Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Penetration tester, cybersecurity-ingenieur
Is jouw webapplicatie veilig tegen real-world-aanvallen?
Ik voer penetratietesten van webapplicaties uit om beveiligings漏洞 te identificeren en te valideren, de potentiële impact te beoordelen en concrete hersteladviezen te geven.
Wat ik test:
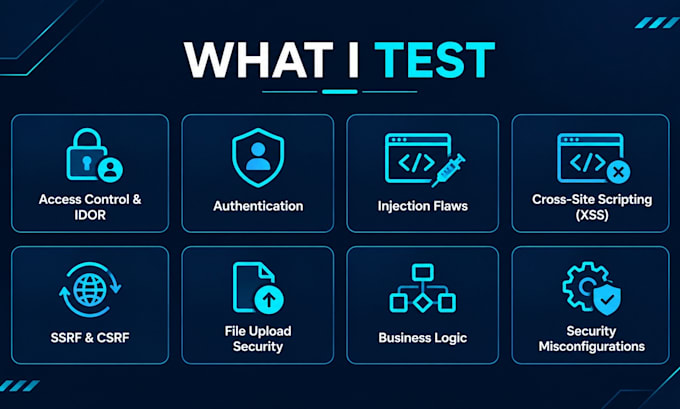
Gevallen toegangscontrole en IDOR
Authenticatie en sessiebeheer
SQL-injectie en andere injectie-zwaktes
Cross-Site Scripting (XSS)
Cross-Site Request Forgery (CSRF)
Server-Side Request Forgery (SSRF)
Bestands-upload-zwaktes
Beveiligingsfoutconfiguraties
Bedrijfslogica-fouten
OWASP Top 10-risico's
Wat je ontvangt:
Een professioneel beveiligingsrapport
Beschrijving van kwetsbaarheden en ernstscores
Bewijsmateriaal en reproductiestappen
Beoordeling van de potentiële impact
Praktische hersteladviezen
Ik combineer geautomatiseerde tools met handmatig testen om bevindingen te valideren en valse positieven te verminderen.
Neem alsjeblieft contact met mij op voordat je bestelt zodat we de scope van de applicatie, testvereisten en levertijd kunnen afspreken.
Beveiligingstesten worden uitsluitend uitgevoerd op applicaties waarvoor je toestemming hebt.
Testapplicatie:
Webapplicatie
Ontwikkelingstechnologie:
.NET
•
Java
•
JavaScript
•
PHP
•
Python
Apparaat:
PC
•
Linux
Automatische vertaling
Wat bevat jouw service voor penetratietesten?
Ik combineer geautomatiseerde scans met handmatige beveiligingstesten om kwetsbaarheden in webapplicaties te identificeren en te valideren. De tests kunnen toegangscontrole, IDOR, authenticatie, injectie-zwaktes, XSS, SSRF, beveiligingsfoutconfiguraties en bedrijfslogica-issues omvatten, afhankelijk van de afgesproken scope.
Ontvang ik een security rapport?
Ja. Je ontvangt een beveiligingsrapport met gevalideerde bevindingen, ernst, technische bewijzen, reproductiestappen, potentiële impact en hersteladviezen, volgens het gekozen pakket.
Test je ook geauthenticeerde webapplicaties?
Ja. Geauthenticeerde tests zijn mogelijk wanneer vereiste testaccounts en toegang worden verstrekt. Neem voor bestellen contact op om authenticatie-eisen en de scope van de test te bevestigen.
Wat houdt één revisie in?
Één revisie dekt redelijke correcties aan het rapport of verduidelijking van bestaande bevindingen en aanbevelingen. Het omvat geen nieuwe penetratietest, extra targets, uitgebreidere scope of hertesten na oplossing. Hertesten kan Separaat geregeld worden.
Bied je retesten aan nadat kwetsbaarheden zijn verholpen?
Hertesten kan als aparte dienst geregeld worden om te verifiëren of gerapporteerde kwetsbaarheden goed zijn verholpen. Neem contact op om de scope en prijs af te spreken.
Wat heb je nodig voordat je begint met de beoordeling?
Geef alsjeblieft de doel-URL, afgesproken testscope, relevante technische details, authenticatie-eisen en eventuele testbeperkingen door. Je moet eigenaar zijn van de applicatie of expliciete toestemming hebben om deze te laten testen. Neem voor bestellen contact op om de scope te bevestigen.