Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Ik maak een custom cybersecurity dashboard in Python Streamlit
Lijkt jouw Android-app gevoelige gegevens lek te maken of kwetsbaar te zijn voor aanvallen?
Als ervaren beveiligingsonderzoeker heb ik real-world kwetsbaarheden aangetroffen in belangrijke applicaties (waaronder React Native en beveiligde berichtenapps). Ik voer een grondige beveiligingsaudit van jouw Android APK uit om kritieke gebreken te vinden voordat hackers dat doen.
Wat ik zal doen:
- Je APK decompileren (Jadx/Smali) om de broncode te analyseren.
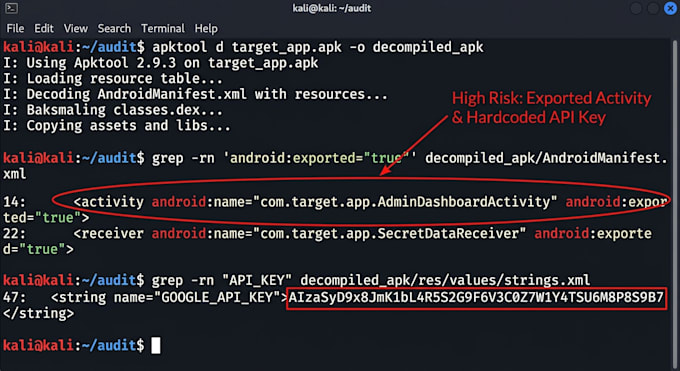
- Zoeken naar hardgecodeerde geheimen (API-sleutels, wachtwoorden, tokens).
- Exporteerde componenten (Activities, Services, Receivers) testen op onbevoegde toegang.
- AndroidManifest.xml analyseren op verkeerde configuraties.
- Controleren op onveilige opslag van data en kwetsbaarheden in netwerkbeveiliging.
Wat je krijgt:
- Een gedetailleerd, professioneel kwetsbaarheidsrapport.
- Duidelijk Proof of Concept (PoC) of stappen om te reproduceren.
- Direct toepasbare aanbevelingen om de bugs op te lossen.
Waarom kiezen voor mij?
Ik gebruik niet alleen geautomatiseerde tools; ik voer handmatige codebeoordeling uit om diepe logische fouten te vinden die scanners missen.
Stuur me alsjeblieft een bericht voordat je bestelt, zodat we de scope van jouw app kunnen bespreken.
_xxyrfm.jpg)
_jcudz4.jpg)
Testapplicatie:
Overige
Ontwikkelingstechnologie:
C/C++
•
Kotlin
•
Python
•
React
•
React Native
Apparaat:
Linux
Automatische vertaling
Moet ik de broncode aanleveren?
Nee, ik heb alleen het APK-bestand nodig. Ik zal het zelf decompileren.
Zal deze audit door jouw app's beveiliging of anti-tampering heenkomen?
De audit is bedoeld om kwetsbaarheden in jouw eigen app te vinden. Ik omzeil geen serverside-beveiliging; ik analyseer de client-side code.
Wat als je geen bugs vindt?
Je ontvangt toch een uitgebreid rapport over de beveiligingspositie van jouw app, inclusief geteste onderdelen en aanbevelingen.