Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
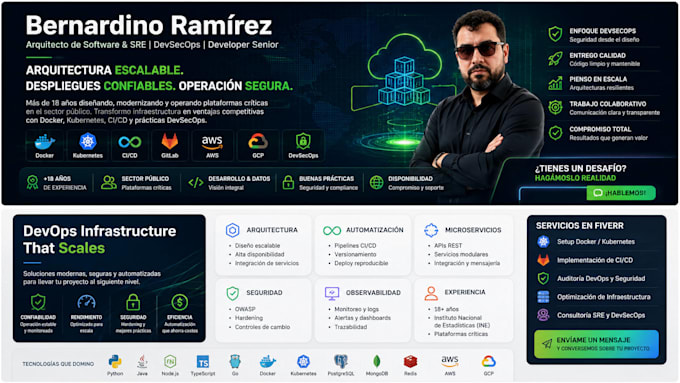
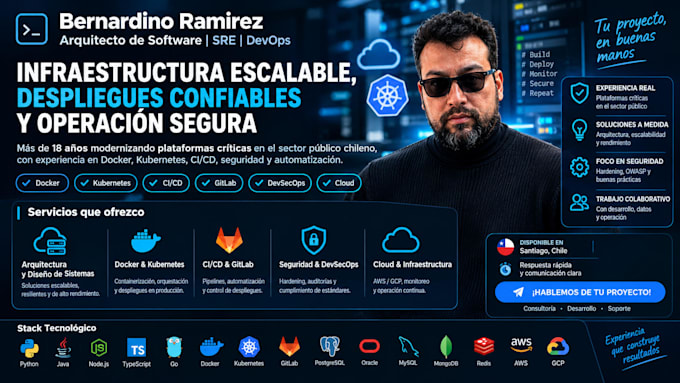
Software architect en SRE, Docker Kubernetes CI CD
Als senior software architect en SRE met meer dan 18 jaar ervaring help ik teams hun infrastructuur en ontwikkelpipelines te beveiligen voordat kwetsbaarheden incidenten worden.
Wat ik aanbied:
- Beveiligingsaudits van cloud infrastructuur (AWS, GCP)
- Beveiligingsreview van CI/CD pipelines (GitLab, Docker, Kubernetes)
- IAM en toegangscontrole beoordeling
- Container- en secrets management verstevigen
- Monitoring en alerting instellen voor beveiligingsgebeurtenissen
- Praktische herstelplannen met duidelijke prioriteiten
Ik heb praktische ervaring met het beveiligen van productieplatforms, waaronder GitLab CI/CD pipelines, LDAP-integratie en containergebaseerde microservices-architecturen. Mijn doel is om je een duidelijk, praktisch stappenplan te geven om risico's te verminderen zonder je leveringstempo te vertragen. Laten we samen je systemen veerkrachtig maken.

Tools:
Docker
•
GitLab
•
Opsera
Frameworks:
Terraform
•
Ansible
Cloudprovider:
Amazon Web Services
•
Google Cloud Platform
Programmeertaal:
Bash
•
Java
•
JavaScript
•
Python
Expertise:
Debuggen
•
Ontwikkeling
•
Configuratie
Automatische vertaling
Heb je toegang nodig tot mijn productieomgeving?
Voor audits is read-only toegang meestal voldoende. Voor hands-on herstelpakketten stem ik veilige, tijdelijke toegang af volgens jouw beveiligingsbeleid en het principe van minste privileges.
Welke deliverables ontvang ik?
Een gedetailleerd rapport met bevindingen, risiconiveaus en prioritaire herstelstappen. Het premium pakket bevat ook hands-on fixes en follow-up consultaties om de resultaten door te nemen.