Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Penetration tester | Bug Bounty hunter | Recon master
Elke dag worden duizenden mobiele applicaties blootgesteld aan beveiligingsaanvallen door zwakke implementaties en misconfiguraties. Een enkele kwetsbaarheid kan leiden tot datalekken, financiële verliezen of verlies van gebruikersvertrouwen.
Als ervaren tester op het gebied van mobiele applicatiebeveiliging help ik ontwikkelaars, startups en bedrijven om beveiligingsfouten te identificeren en te verhelpen voordat aanvallers ze kunnen misbruiken.
Beveiligingsgebieden
Ik volg OWASP Mobile Top 10 en industry best practices, inclusief controles op:
⭐ Waarom met mij werken?
Laten we je app beveiligen voordat hackers een manier vinden om binnen te komen
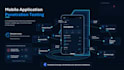
Platformtesten:
Mobiel testen
Apparaat:
Android telefoon
Automatische vertaling
Wat heb je nodig om mijn Android-applicatie te testen?
Ik heb de APK of een ander afgesproken testbestand nodig, jouw toestemming, de scope van de test en testgegevens als geauthenticeerde functionaliteit in scope is.
Bied je een professioneel rapport aan?
Ja. Het rapport documenteert bevestigde bevindingen, bewijs, ernst, mogelijke impact en richtlijnen voor oplossing volgens het gekozen pakket.
Test je APIs die door mijn Android-applicatie worden gebruikt?
API-testen kan worden inbegrepen als dat vooraf is afgesproken en als de relevante endpoints geautoriseerd en toegankelijk zijn.


