Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
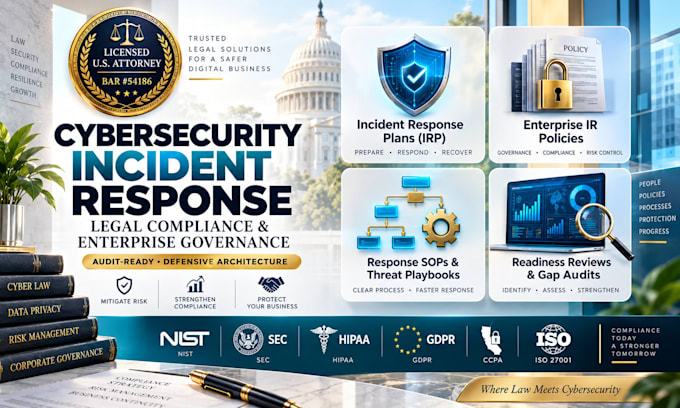
Gecertificeerde Amerikaanse advocaat, Cybersecurity Incident Response en Data Privacy
Wanneer een datalek plaatsvindt, leiden vertragingen en niet-naleving van regelgeving tot catastrofale aansprakelijkheid, boetes en reputatieschade.
Ik ben Carol Angela Clancy, een erkend Amerikaanse advocaat (Bar #54186). Ik stel juridisch bindende, uitgebreide Cybersecurity Incident Response Plans (IRPs) op die organisaties beschermen onder staats-, federaal- en wereldwijde privacywetgeving.
Wat jouw IRP bevat:
Standaardtemplates falen bij audits en laten leidinggevenden blootstellen aan directe aansprakelijkheid. Krijg een geverifieerd, door een advocaat opgesteld raamwerk dat is afgestemd op jouw tech stack en risicoprofiel.
Bescherm je organisatie voordat een incident plaatsvindt. Plaats vandaag nog je bestelling.
Rechtsgebied:
Zakelijk (bedrijf)
Doelland:
Verenigde Staten
Let erop dat er voor deze dienst geen screeningsproces is. We raden je aan om de freelancer een berichtje te sturen en om, voordat je bestelt, alle benodigde informatie te controleren. Pro freelancers in deze categorie hebben een screeningsproces doorlopen. Je kunt meer details vinden hier activeren.
Automatische vertaling
Hoe worden revisies afgehandeld?
Revisies worden rechtstreeks via het Fiverr-platform ingediend binnen de pakketlimieten om technische aanduidingen, interne teamrollen en governance rapportagelijnen te verfijnen.
Hoe passen we het plan aan op de tech stack van ons bedrijf?
Na het plaatsen van je bestelling vul je een onboarding vragenlijst in met details over je bedrijfsstructuur, industrie, bestaande infrastructuur, datatypes en nalevingsverplichtingen.
Kan dit plan worden gedeeld met cyberverzekeraars en compliance-auditors?
Ja. Deze documenten worden opgesteld om te voldoen aan strikte eisen voor cyberverzekering, SOC 2 Type II audits en due diligence verzoeken van derden.
Welke regelgeving dekt dit Incident Response Plan?
Afhankelijk van je operationele jurisdictie, sluit het plan aan bij SEC disclosure regels, HIPAA/HITECH, GDPR, CCPA/CPRA, NYDFS 500, NIST SP 800-61 Rev. 2 en ISO/IEC 27035.
Waarom heb ik een erkende advocaat nodig om mijn IRP op te stellen in plaats van een IT-consultant?
IT-teams beveiligen systemen, maar advocaten beschermen je tegen wettelijke boetes, handhavingsmaatregelen en rechtszaken. Een juridisch waterdicht plan beschermt attorney-client privilege, stelt een verdedigbaar chain-of-custody protocol vast en voldoet aan specifieke wettelijke termijn voor het melden van inbreuken.
