Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
programmeren en techniek
Staat je website per ongeluk gevoelige geheimen bloot?
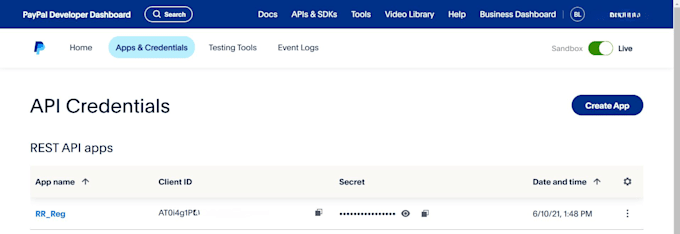
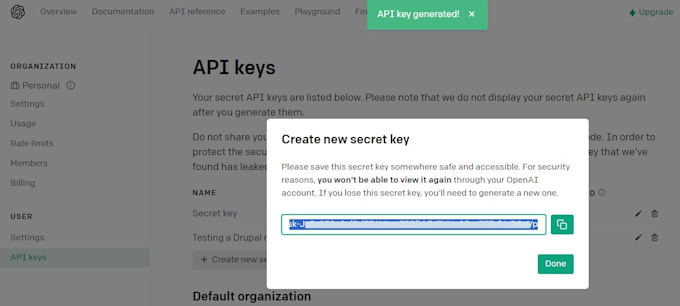
Een API-sleutel, token of inloggegevens die openbaar toegankelijk is, kan een serieus beveiligingsrisico vormen als het onbedoeld wordt blootgesteld in broncode, client-side bestanden, repositories, configuratiebestanden of andere toegankelijke bronnen.
Ik kan helpen je geautoriseerde website of codebase te scannen op per ongeluk blootgestelde geheimen, potentiële beveiligingsrisico's te identificeren en duidelijke aanbevelingen te geven voor het oplossen ervan.
️ Waar ik mee kan helpen
Waarom voor deze service kiezen?
Bescherm je digitale assets
Zelfs een per ongeluk blootgestelde ontwikkelingssleutel of token kan een beveiligingsprobleem worden. Het vroegtijdig identificeren van blootgestelde geheimen stelt je in staat om geïnfecteerde inloggegevens te intrekken, te roteren en goed te beveiligen voordat ze worden misbruikt.
Neem contact met me op voordat je een bestelling plaatst met details over het geautoriseerde doel en de scope. Ik beoordeel je wensen en adviseer het juiste pakket.
Automatische vertaling
Naar welke soorten geheimen kan je zoeken?
Afhankelijk van de scope kan ik zoeken naar API-sleutels, toegangstokens, hardcoded inloggegevens, privé configuratiewaarden en andere gevoelige strings.
Kun je de broncode van mijn website scannen?
Ja. Ik kan openbare toegankelijke bronnen of geautoriseerde code beoordelen die voor de beoordeling is aangeleverd.
Kun je een privé codebase scannen?
Ja, als je geautoriseerde toegang of de relevante bestanden voor beoordeling aanlevert.