Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD

Automatische vertaling
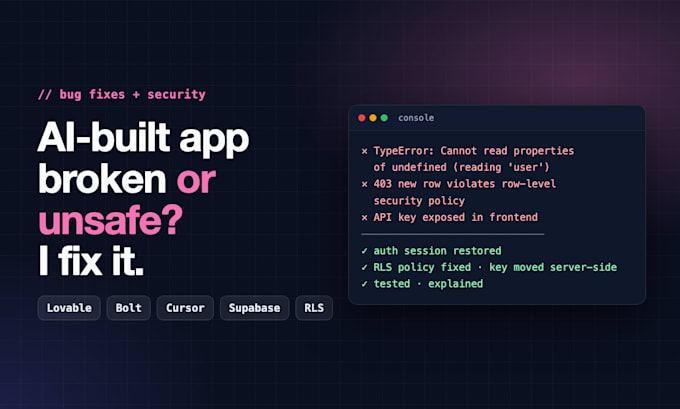
Heb je jouw app gebouwd met Lovable, Bolt, Cursor, Replit of v0 en is-ie vastgelopen? Een leeg scherm, een verkeerde login, Supabase slaat geen data op? Of weet je niet zeker of het veilig is om te lanceren?
Ik schrijf al code nog voordat AI-codehulpmiddelen bestonden. Ik repareer de code die jouw AI-hulpmiddel schreef, zodat jij niet telkens opnieuw hoeft te prompten, en ik kijk naar beveiligingslekken voordat hackers dat doen.
Wat ik oplos:
- Build-, console- en Vercel- of Netlify-deployfouten
- Verbroken login, Supabase- of Firebase-issues
- API- en Stripe-fouten, UI-bugs
Wat ik controleer (Standaard en Premium):
- Blootgestelde API-sleutels en geheimen
- Wie wat kan lezen en bewerken: auth, Supabase RLS, Firebase-regels
- Premium ook: onveilige invoer, bestanduploads, kwetsbare packages
Hoe het werkt:
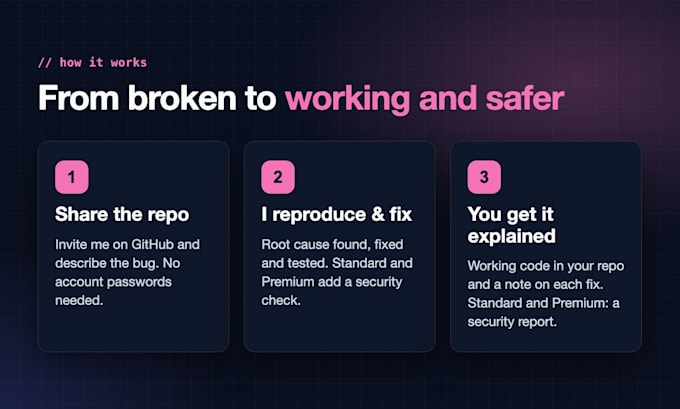
1. Deel jouw GitHub-repo en beschrijf het probleem
2. Ik reproduceer het, los het op en test het
3. Je krijgt werkende code, een duidelijke uitleg en, bij Standaard en Premium, een beveiligingsrapport
Code-only: ik scan geen live websites of servers en voer geen aanvallen uit.
Stack: React, Next.js, TypeScript, Node.js, Python, PHP, SQL, Supabase, Firebase.
Achtergrond: Cisco Networking Academy-certificaten in Cybersecurity, Networking en Linux.
Niet zeker welk pakket bij je past? Stuur me eerst een screenshot van de fout.
Full stack developer building, fixing and deploying web apps
Talen
Automatische vertaling
Automatische vertaling
Wat telt als één bug?
Een probleem dat je kunt reproduceren met duidelijke stappen in iets wat al bestaat (bijv. "klik op Opslaan en je krijgt een foutmelding"). Klein: tot 1 uur diagnose. Complex: tot 3 uur. Als het meer nodig heeft, laat ik het eerst weten. Een nieuw, onafhankelijk probleem is een nieuwe bug; ontbrekende functies komen bij mijn web app-dienst terecht.
Wat omvat de security check?
Standaard: PASS- of FAIL-rapportage van blootgestelde sleutels, login en RLS of Firebase-regels (tot 10 tabellen). Oplossingen zijn extra. Premium: volledige audit van tot 20 tabellen en 15 routes of edge-functies, issues gerangschikt op ernst met dossier, regel en hoe op te lossen. Ik los op en controleer tot 3 hoog-risico issues opnieuw.
Is dit een penetration test?
Nee. Ik beoordeel de broncode die je met mij deelt. Ik scan geen live websites, servers of derde partijen. Wil je eigen server opzetten en beveiligen? Zie mijn VPS deploy-gig.
Kun je garanderen dat mijn app 100% veilig is?
Geen eerlijke ontwikkelaar kan dat. Ik garandeer een zorgvuldige evaluatie van de afgesproken scope en duidelijke bevindingen waarop jij kunt handelen. De check betreft de code zoals deze is wanneer ik begin: een hercontrole na jouw latere wijzigingen is een nieuwe bestelling.
Maakt u gebruik van AI-tools?
Ja. Ik programmeer al voordat AI-codehulpmiddelen bestonden. Tegenwoordig lezen Claude Code en automatische scanners jouw code en helpen me sneller te werken, maar ik neem de beslissingen, controleer elke bevinding en test elke wijziging zelf, vastgelegd in git. Wil je geen AI? Vraag me voor het bestellen naar een aangepaste aanbieding.
Heb je mijn Lovable- of Bolt-wachtwoord nodig?
Nee. Nodig me uit als samenwerking op jouw GitHub-repo: het is de veiligste en snelste manier. Ik vraag nooit om je hoofdaccount-wachtwoord. Jouw code wordt alleen gebruikt voor jouw opdracht en met niemand anders gedeeld behalve met de AI-tools die ik gebruik (zie de AI-vraag). Als je het vraagt verwijder ik mijn kopie na levering.
Blijft mijn app werken in Lovable of Bolt na jouw wijzigingen?
Ja, zolang het project gesynchroniseerd is met GitHub. Ik push de fixes naar de branch waar jouw tool vanaf synchroniseert (meestal main), zodat ze verschijnen in Lovable of Bolt en jij daarna met de AI verder kunt bewerken. Database-fixes (zoals RLS) komen ook als een SQL-bestand met stappen om het toe te passen.
Wat als je het niet kunt oplossen?
Ik laat je eerst weten als iets buiten de scope ligt, en bied een extra aan als een bug meer tijd nodig heeft dan jouw pakket dekt. Als ik het niet kan oplossen, betaal je niet: volledige restitutie in Basic; $30 per kleine bug of $90 per complexe bug in Standard en Premium, of volledige restitutie als een gedeeltelijke oplossing niet mogelijk is.
Werk je aan school- of universiteitopdrachten?
Nee, ik werk alleen aan echte projecten.