Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Ik voer een professionele beveiligingscode-audit uit van jouw codebase en lever een op bewijs gebaseerde bevindingenrapportage.
Wat je krijgt:
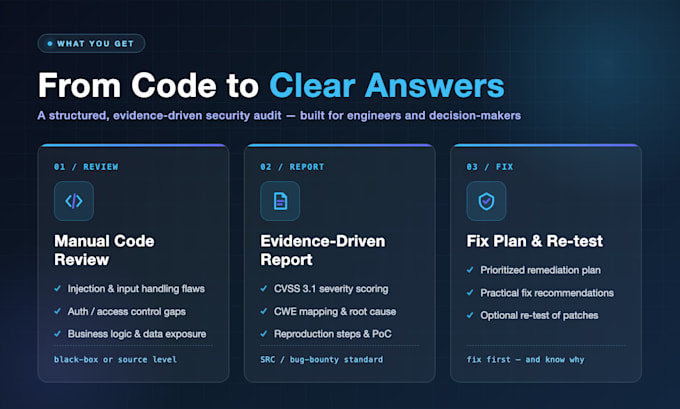
- Handmatige beveiligingscode-review: injectie-, authenticatie/autorisatie-fouten, zakelijke-logica-issues, onveilige gegevensafhandeling
- Gestructureerde rapportage: CVSS 3.1-waarschuwing, CWE-mapping, hernieuwingsstappen, oorzaak-analyse, praktische fix-aanbevelingen
- Geprioriteerde remediation-plannen: wat je het eerst moet oplossen en waarom
Hoe het werkt:
1. Jij deelt de code (repo of archief) en een korte scope-notitie
2. Ik voer de audit uit en lever het rapport binnen de afgesproken levertijd
3. Optionele her-test van jouw fixes (addon)
Scope: Python en webapplicaties zijn mijn kernexpertise. Andere stacks zijn welkom - stuur eerst een bericht.
Vertrouwelijkheid: jouw code wordt uitsluitend voor deze audit gebruikt en na levering verwijderd.
Ik gebruik AI-tools voor onderzoek en concepten; elk leveringsstuk wordt door mij beoordeeld en geverifieerd voordat het bij jou terechtkomt.
Stuur me een bericht voordat je bestelt om de scope te bevestigen.

Ontwikkelingstechnologie:
Python
Automatische vertaling
Q1: Welke talen audit jij?
A1: Python en webapplicaties zijn mijn kernexpertise. Andere stacks welkom - stuur me voor bestelling een bericht.
Q2: Hoe stuur ik jouw code op?
A2: Na bestelling deel je een privé-repo-link of archief (zip/tar). Jouw code wordt uitsluitend voor deze audit gebruikt en na levering verwijderd.
Q3: Wat bevat het rapport?
A3: Elke bevinding bevat: severiteit (CVSS 3.1), CWE-mapping, herhaalstappen, oorzaken en praktische fix-aanbevelingen - in de standaardindeling die gebruikt wordt door bug-bounty- en SRC-programma's.