Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
CURLY SECURITY Web-app testen, automatisering specialist
Betaal niet langer voor automatische scanner-rapporten. De meeste gigs gebruiken alleen automatische tools en exporteren PDF’s vol valse positieven. Dat is geen echte beveiliging.
Welkom bij Curly Security. Ik specialiseer me in handmatige penetratietests van webapplicaties. Ik denk als een aanvaller om de kritieke logische kwetsbaarheden en toegangscontrole-overschrijdingen (zoals IDOR en Privilege Escalation) te vinden die scanners missen.
Wat ik doe:
Methode: Ik voer Black-Box (zonder inloggegevens) en Gray-Box (geauthenticeerd) tests uit om een realistisch beeld te geven van jouw beveiligingshouding.

Testapplicatie:
Webapplicatie
Apparaat:
PC
•
Linux
Automatische vertaling
Doe je alleen automatische scanners zoals Nessus of Acunetix?
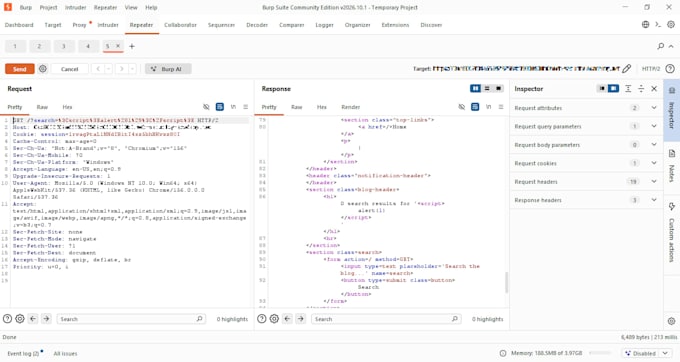
Natuurlijk niet. Ik voer diepe, handmatige testen uit met Burp Suite en aangepaste Python-scripts. Automatische scanners missen complexe logische kwetsbaarheden in de bedrijfsvoering (zoals escalatie van gebruikersrechten), en precies daarin specialiseert Curly Security zich.
Wat krijg ik precies aan het einde van de dienst?
Je ontvangt een professioneel opgemaakt, zeer vertrouwelijk PDF-rapport. Het bevat een executive summary, een opsplitsing van kwetsbaarheden op ernst (CVSS), een stapsgewijze Proof of Concept (met screenshots van de exploit in actie) en exacte remediestappen voor jouw developers.
Heb je toegang nodig tot mijn broncode?
Nee. Ik begeef me extern in jouw webapplicatie, precies zoals een echte kwaadaardige hacker dat zou doen. Het is wel aan te raden om een standaard testgebruiker-account (Gray-Box-test) te gebruiken, zodat ik autenticatie-functionaliteiten kan testen.
Gaat jouw testing mijn website crashen of kapot maken?
Nee. Ik gebruik veilige, niet-destructieve testmethodes. Ik voer geen Denial of Service (DoS) aanvallen uit en ik pas goed op dat ik jouw live database of echte gebruikers niet verstoor.
Kan je elke website testen die ik wil?
Ik kan alleen webapplicaties testen die jij persoonlijk bezit of waarvoor je expliciete schriftelijke toestemming hebt om te testen. Je moet toestemming bevestigen voordat ik met actief verkennen begin.