Door categorieën bladeren
Nederlands
$
USD
Maak verbinding met je AI

Automatische vertaling
Maak je je zorgen over beveiligingslekken in jouw website of webapplicatie?
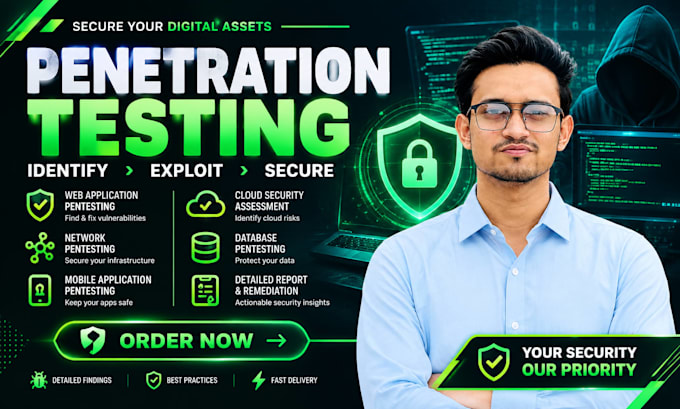
Ik bied professionele penetratietesten, kwetsbaarhedensbeoordeling en cybersecuritydiensten aan om beveiligingszwaktes te identificeren en jouw digitale middelen te beschermen tegen potentiële cyberdreigingen.
Mijn diensten omvatten:
Waarom kiezen voor mij?
Professionele en ethische beveiligingstests
Handmatige en geautomatiseerde evaluatie
Gedetailleerde rapporten met beveiligingsaanbevelingen
24/7 klantenondersteuning
100% vertrouwelijkheid
Op tijd levering
Klanttevredenheid
Alle tests worden ethisch uitgevoerd en alleen op systemen met toestemming.
Maak jouw website veilig voordat hackers de zwakke plekken vinden!
Neem contact op voordat je een order plaatst om jouw wensen te bespreken.
Let erop dat het tegen het beleid van Fiverr voor freelancers is om thema's, templates of andere elementen in het geleverde werk op te nemen die inbreuk maken op de rechten van derden of toepasselijke wetten. Lees er meer over in onze Gids voor verantwoorde digitale creatie.
Cybersecurity specialist and WordPress security expert
Talen
Automatische vertaling
Automatische vertaling
Bevat dit penetratietesten of systeeminbraak?
Ja. Alle pakketten omvatten professionele pentesten. Het verschil zit in scope en diepgang van de analyse. Alle testen zijn ethisch, geautoriseerd en niet-destructief, gericht op het identificeren en valideren van beveiligingslekken.
Heb je toegang nodig tot onze interne systemen?
Het hangt af van de scope. Publieke web- of mobiele applicaties vereisen geen interne toegang. Interne systemen of netwerken kunnen beperkte, geautoriseerde toegang vereisen om een goede beoordeling uit te voeren. Alle toegang wordt veilig afgehandeld en strikt gebruikt voor testdoeleinden.
Welke methodologieën gebruik je?
Ik gebruik een combinatie van industry-standard penetration testing-methodologieën, waaronder OWASP WSTG, OSSTMM en PTES. Deze kaders bieden een gestructureerde en bewezen aanpak om beveiligingslekken te identificeren en te valideren in webapplicaties, mobiele applicaties, netwerken en systemen.
Voor wie is deze dienst het meest geschikt?
Deze service is ideaal voor bedrijven, ontwikkelaars en organisaties die de beveiliging van hun systemen willen begrijpen en verbeteren. Vooral geschikt voor website-eigenaren, startups, SaaS-platforms en bedrijven die met gevoelige data werken.
Hoe wordt mijn data en informatie behandeld tijdens de test?
Alle data wordt strikt vertrouwelijk behandeld en in overeenstemming met toepasselijke gegevensbeschermingsprincipes, inclusief GDPR waar relevant. Toegang wordt alleen gebruikt voor de geautoriseerde security assessment, en er wordt geen data opgeslagen, gedeeld of verwerkt buiten wat strikt noodzakelijk is voor de test.
Ontvang ik een schriftelijk rapport?
Ja. Na de beoordeling ontvang je een schriftelijk rapport, inclusief een samenvatting en een gedetailleerd technisch rapport. De samenvatting geeft een overzicht van risico's en belangrijke bevindingen, terwijl het technische rapport diepgaande analyse, bewijs en remediatiestappen bevat.