Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr

Automatische vertaling
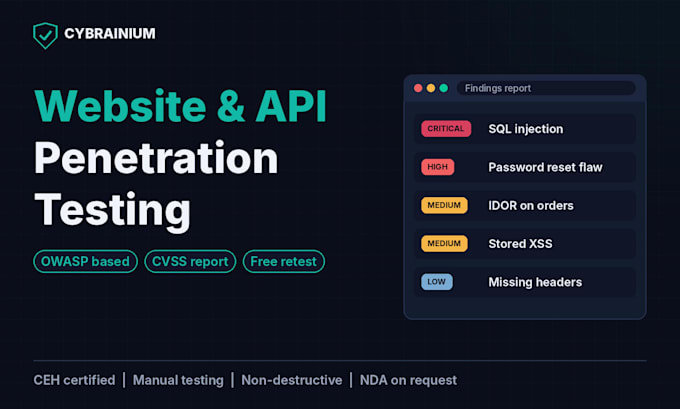
Een website of app lanceren, of heb je een beveiligingsrapport nodig voor een klant of auditor? Wij testen jouw webtoepassing en API’s zoals echte aanvallers dat doen, en laten daarna precies zien hoe je de bevindingen oplost.
Wat we testen:
- Gebroken toegangscontrole, IDOR en machtigingsverhoging
- SQL-injectie, XSS en andere injectiefouten
- Zwakke authenticatie, sessie- en wachtwoordreset
- API-beveiliging: autorisatie, snelheidslimieten, data-exposure
- Misconfiguraties, beveiligingsheaders en SSL/TLS
- Kansen in de bedrijfslogica
Wat je krijgt:
- Handmatig testen, ondersteund door industriestandaarden, gebaseerd op OWASP
- Elke bevinding handmatig geverifieerd, geen ruis van scanners
- PDF-rapport met CVSS-waardering, bewijs en duidelijke herstelstappen
- Rapportageformaat geschikt voor ISO 27001 en SOC 2 bewijslast
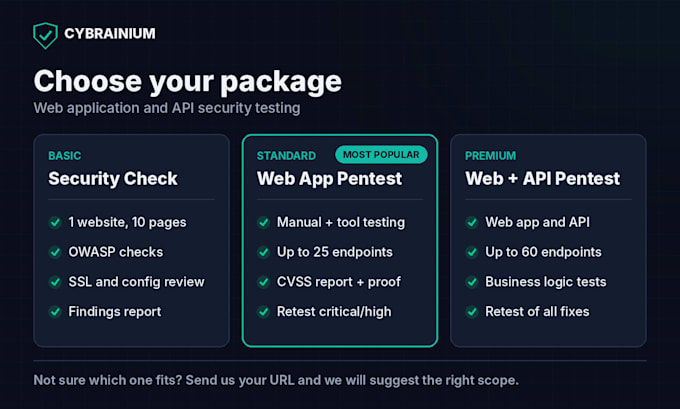
- Gratis retest van cruciale en hoge bevindingen (Standaard en Premium)
Waarom wij:
- CEH-gecertificeerd team met bug bounty-ervaring
- Veilige, niet-destructieve testen, staging heeft de voorkeur
- NDA op aanvraag
Stuur ons voor de bestelling een bericht, zodat we de scope kunnen bevestigen. We testen alleen systemen die jij bezit of waarvoor je toestemming hebt om te testen.
Let erop dat het tegen het beleid van Fiverr voor freelancers is om thema's, templates of andere elementen in het geleverde werk op te nemen die inbreuk maken op de rechten van derden of toepasselijke wetten. Lees er meer over in onze Gids voor verantwoorde digitale creatie.
Cybersecurity Services, VAPT, SOC, Cloud Security, GRC, Brand Protection
Talen
Automatische vertaling
Automatische vertaling
Verstoort of vertraagt testen mijn website?
Nee. We gebruiken veilige, niet-destructieve methoden en vermijden DoS-tests. We raden aan te testen op een staging-kopie en we kunnen een testvenster voor productie afspreken.
Wat is het verschil tussen een scan en een pentest?
Een scan draait alleen automatische tools en geeft veel valse meldingen. Een pentest voegt handmatige tests toe, controleert bedrijfslogica en bewijst elke bevinding. Standard en Premium zijn volledige pentests.
Heb je mijn broncode nodig?
Nee. We testen van buitenaf zoals een echte aanvaller. Voor ingelogde omgevingen hebben we testaccounts nodig voor elke gebruikersrol. Deel alsjeblieft nooit echte beheerderswachtwoorden.
Testen jullie een website die ik niet bezit?
Nee. We testen alleen systemen die jij bezit of waarvoor je schriftelijke toestemming hebt om te testen. Dit beschermt jou en ons juridisch.
Wat houdt de gratis retest in?
Nadat je de issues hebt opgelost, testen wij ze opnieuw en werk het rapport bij. Standaard dekt cruciale en hoge bevindingen, Premium dekt alle bevindingen. Vraag de retest aan binnen 30 dagen na levering.
Kun je een brief voor mijn cliënten of auditors geven?
Ja. Voeg de Security assessment letter extra toe en wij leveren een ondertekende samenvatting van de scope, data en resultaten.