Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Cybersecurity-diensten, VAPT, SOC, Cloud Security, GRC, Brand Protection
Merk je dat Microsoft Sentinel je team overspoelt met valse meldingen of echte aanvallen mist? Wij bouwen en stemmen Sentinel af zodat jouw SOC ziet wat echt telt.
Wat je krijgt:
- Implementatie van Sentinel en onboarding van logbronnen
- Aangepaste KQL-detectieregels gekoppeld aan MITRE ATT&CK
- Afstemming van lawaaierige regels om valse positieven te verminderen
- Workbooks en dashboards voor jouw team
- Geautomatiseerde respons-playbooks met Logic Apps
- Duidelijke documentatie en overdracht
Waarom met ons samenwerken:
- 7+ jaar ervaring in SOC, detectie- engineering en incidentrespons
- SC-200, CEH en Splunk gecertificeerd
- Elke regel wordt getest met voorbeeldaanvallen vóór levering
Hoe het werkt:
1. Deel jouw setup: databronnen, licenties en huidige regels
2. We bevestigen scope en tijdlijn voordat je bestelt
3. We bouwen, testen en leveren met een walkthrough
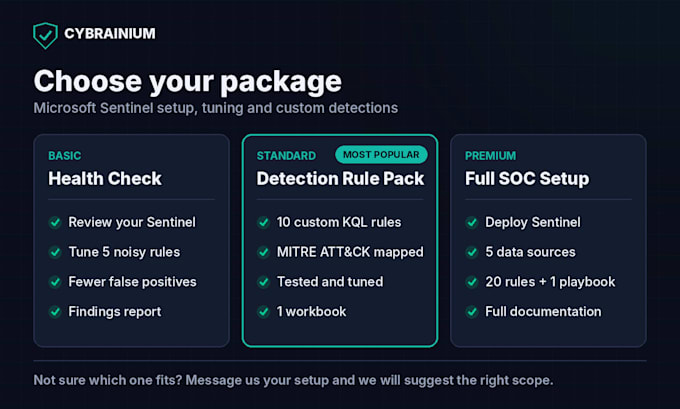
Twijfel je welke package past? Stuur ons jouw setup en wij adviseren de juiste scope.
Opmerking: we werken alleen in omgevingen die jij bezit of waar je gemachtigd voor bent. We hebben Reader- of Contributor-toegang nodig tot jouw Sentinel-werkruimte.

Cloudprovider:
microsoft azure
Expertise:
Installatie
•
Backup
•
Migratie
•
Debuggen
•
Ontwikkeling
Cloud computing resource:
Beveiligingsgroepen
•
Overige
Automatische vertaling
Welke toegang heb je nodig tot mijn omgeving?
Leestoegang is genoeg voor een health check. Voor het bouwen van regels en playbooks hebben we Microsoft Sentinel Contributor op jouw workspace nodig. Je kunt de toegang verwijderen zodra het werk is geleverd.
Kun je onze bestaande regels afstemmen in plaats van nieuwe te bouwen?
Ja. Het Basic-pakket is hiervoor bedoeld. We beoordelen jouw huidige analytics-regels, zoeken de meest lawaaierige en stemmen ze af om valse positieven te verminderen zonder echte detections te verliezen.
Werk je met Splunk of andere SIEMs?
Ja. We bouwen ook detecties in Splunk en kunnen regels migreren van Splunk of een andere SIEM naar Microsoft Sentinel via de Migration-extra.
Hoe houd je onze data vertrouwelijk?
We hebben alleen toegang tot wat de taak nodig heeft, kopiëren nooit jouw logs buiten jouw omgeving en tekenen graag jouw NDA voordat we starten.
Bieden jullie doorlopende ondersteuning na de bevalling?
Ja. We bieden maandelijkse afstemming van detections en ontwikkeling van nieuwe regels. Stuur ons een bericht en we doen een op maat gemaakte aanbieding op basis van jouw omgeving.