Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Data-beveiliging en nalevingsadviseur, GDPR, PIPL, ISO 27001
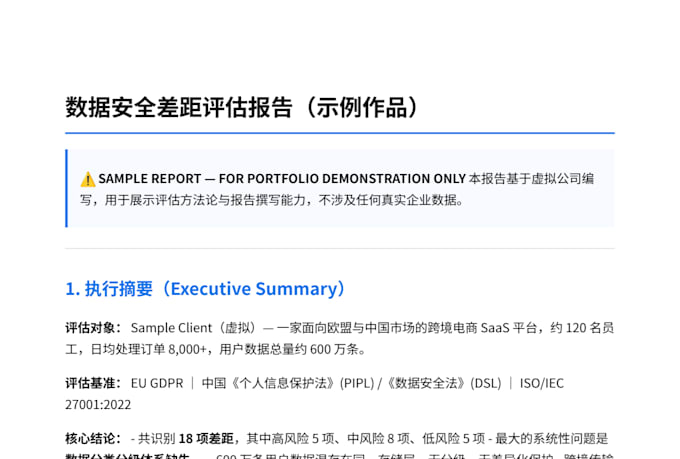
Is jouw bedrijf klaar voor GDPR, ISO 27001 of China’s PIPL? Ik voer een gestructureerde gap-analyse uit en vertel je precies waar je staat voordat een toezichthouder of auditor langs komt.
Wat je krijgt:
- Controle-voor-controle beoordeling tegen 1 framework (GDPR / ISO 27001 / PIPL)
- Risicogebaseerde bevindingen: iedere hiaten gescoord op waarschijnlijkheid en impact
- Het herstellen-Routekaart met eigenaren en tijdlijnen, geen generieke checklist
- Data-classificatie-kader (L1-L4) op de toplaag
Hoe het werkt:
1. Je beantwoordt een scope-vragenlijst en deelt bestaande beleidslijnen (indien aanwezig)
2. Ik beoordeel elke controle en intervieweer indien nodig sleutelmedewerkers
3. Je ontvangt het rapport (PDF) en een nabespreking over de toplaag
Waarom met mij samenwerken:
- Ik werk aan beide kanten van de grens: China's PIPL/DSL en de EU's GDPR-dekkingsgebied dat de meeste consultants niet kunnen bieden
- Audit-achtige deliverables, geen geplakte sjablonen: elke bevinding legt uit WAAROM het ertoe doet en HOE het op te lossen
- Snelle communicatie in het Engels
- 4 jaar hands-on data-beveiligingservaring, CISP-DSG gecertificeerd
Let op: dit is een readiness/gap assessment, geen formele certificeringsaudit, en ik bied beveiligingsconsulting, geen juridisch advies.

Type bedrijf:
Start-ups
•
MKB-bedrijven
Branche:
Cyberbeveiliging
•
E-commerce
•
Financiële diensten
Automatische vertaling
Is dit een certificeringsaudit?
Nee. Dit is een gap/readiness assessment die precies laat zien waar je staat ten opzichte van het framework en wat je moet aanpassen voor een formele audit. Zo wordt een mislukking van de echte audit voorkomen.
Welke frameworks dek je?
GDPR, ISO 27001, China's PIPL & DSL en NIST CSF. Kies er één per order, of voeg een tweede framework toe als gig extra.
Geef je juridisch advies?
Nee — ik ben een data-beveiligingsadviseur, geen advocaat. Ik beoordeel technische en organisatorische controles volgens de vereisten van het framework.
Wat heb je van mij nodig om te beginnen?
Een korte vragenlijst (industrie, bedrijfsomvang, datatype die je verwerkt) plus eventuele bestaande beveiligingsbeleid. Toegang tot jouw systemen is niet nodig voor de assessment.