Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
IT-ondersteuning en cybersecurity
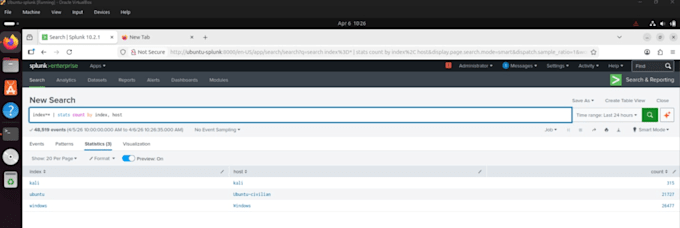
Ik zet gecentraliseerde logverzameling en monitoring op voor jouw bedrijf, zodat je inzicht hebt in wat er gebeurt in je netwerk voordat een klein probleem uitgroeit tot een groot probleem.
De meeste kleine bedrijven hebben geen zicht op hun systemen totdat er iets kapot gaat of wordt gecompromitteerd. Ik bouw dezelfde soort monitoring setup die wordt gebruikt in enterprise security operations, maar dan op schaal voor een kleine omgeving.
Wat ik meebreng: Praktische ervaring met het bouwen en onderhouden van een multi-machine SIEM lab (Splunk, Sysmon, gecentraliseerd logging over Windows/Linux endpoints) plus een Security+ certificering en een achtergrond in DoD-gericht compliance vetting.
Wat je krijgt:
Voor wie dit is: Kleine bedrijven of solo IT-beheerders die echt inzicht willen in hun netwerk zonder een fulltime security analist in te huren.
Stuur me het aantal en OS van de machines die je wilt monitoren voordat je bestelt, zodat ik de scope kan bevestigen.
Server:
Virtual private server
•
Windows-server
Besturingssysteem:
Windows
•
Linux
