Ik voer een professionele penetratietest uit op je webapp of netwerk

D
danibs
D
danibs
Daniele T
Sommige informatie is automatisch vertaald.

Over deze dienst

Automatische vertaling

Is je website of webapp veilig? Weet je wat een aanvaller er daadwerkelijk mee zou kunnen doen?


Ik ben een gecertificeerd offensive security professional met 5 industry certificeringen (eCPPT, eWPT, eJPT, CRTA, ICCA) en werk momenteel als SOC-analist. Ik voer handmatige penetratietests uit om echte, exploitabele kwetsbaarheden in je systemen te vinden voordat echte aanvallers dat doen.


Wat ik test:

  • OWASP Top 10 (injectie, XSS, gebroken authenticatie, IDOR, SSRF, misconfiguratie)
  • - Authenticatie en sessiebeheer
  • - Toegangscontrole en bedrijfslogica fouten
  • - API-eindpunten
  • - Netwerkdiensten en open poorten
  • - Active Directory (op aanvraag)

Wat je krijgt:

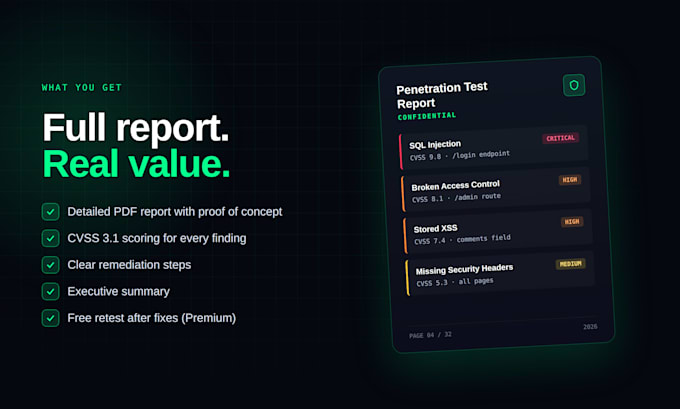
  • Gedetailleerd PDF-rapport met bevindingen, ernst (CVSS 3.1) en bewijs van concept
  • - Duidelijke remediatiestappen voor elke bevinding
  • - Samenvatting voor niet-technische stakeholders (Standaard en Premium)
  • - Gratis herhaaltest nadat je team de fixes heeft toegepast (Alleen Premium)

Voordat we beginnen, moet je schriftelijke toestemming geven om de target scope te testen. Ik test alleen systemen die jij bezit of waarvoor je expliciete toestemming hebt.


Stuur me een bericht voordat je bestelt met je target URL of IP-range, dan bevestig ik of de scope en prijs aansluiten bij jouw wensen.

Respecteer de rechten van derden

Let erop dat het tegen het beleid van Fiverr voor freelancers is om thema's, templates of andere elementen in het geleverde werk op te nemen die inbreuk maken op de rechten van derden of toepasselijke wetten. Lees er meer over in onze Gids voor verantwoorde digitale creatie.

Maak kennis met Daniele T

Daniele T

Junior Penetration Tester Red Team

  • Afkomstig uitItalië
  • Lid sindsjul 2018
  • Gem. reactietijd1 uur
  • Talen

    Italiaans, Engels
I am an offensive-oriented security analyst currently working as a SOC Analyst at a market-leading MSSP. I hold five offensive certifications covering network, web, Active Directory, and cloud penetration testing. I maintain a public technical portfolio on GitHub and aim to transition into a dedicated penetration testing or red team role.

Automatische vertaling